





 Pratite nas preko RSS-a
G DATA: Svakog minuta se otkrije 12 novih malvera
Vesti, 26.10.2015, 01:00 AM
Svakog minuta u proseku se registruje 12 novih malvera. Stručnjaci nemačkog proizvođača antivirusa kažu da je broj novootkrivenih malvera porastao za 64,8% u odnosu na prvu polovinu prošle godine i da se očekuje da ukupan broj malvera ove godine bude znatno iznad onog koji je zabeležen prošle godine. Samo u prvoj polovini 2015. otkriveno je 3 045 722 novih malvera.
SAD, Kina i Francuska su zemlje koje hostuju najviše zlonamernih i lažnih web sajtova, kažu iz G DATA. Ukrajina je prvi put među 10 zemalja koje hostuju najviše malicioznih web sajtova, i nalazi se na četvrtom mestu ove liste.
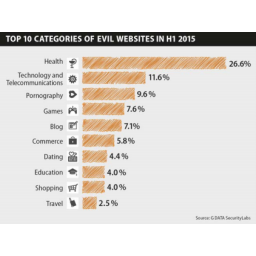
Po prvi put, web sajtovi iz oblasti zdravstva su najčešće svrstavani u zlonamerne (26,6%), dok su sajtovi koji su u vezi telekomunikacija i tehnologija na drugom mestu. Novitet na “Top 10” listi u ovoj kategoriji su sajtovi koji su svrstani u kategoriju “lični oglasi i upoznavanje”. Sajtovi iz ove kategorije nude instalaciju premium servisa ili su odgovorni za skupe telefonske pozive.
Na “Top 10” listi sprečenih napada malvera dominiraju adware i potencijalno neželjeni programi (PUP, Potentially Unwanted Programs). Deaply i Graftor preovladavaju među ovim malicioznim programima.
Istraživači iz G DATA kažu da je novo i to što se sada exploiti za bezbednosne propuste dodaju exploit alatima u roku od nekoliko dana. Zbog toga korisnici koji ne ažuriraju svoje sisteme vrlo lako mogu postati žrtve sajber kriminalaca. Hakeri koriste exploit alate uz pomoć kojih krišom proveravaju računare tražeći neki od velikog broja bezbednosnih propusta koji mogu biti iskorišćeni za nevidljivu i automasku infekciju (drive-by infekciju) računara.
Bezbednosni propusti u Adobe Flash su najčešće korišćeni za nevidljive i automatizovane napade i kompromitovanje računara. Exploiti za propuste u Java se sada retko koriste zbog toga što većina popularnih browsera koristi “click to play” funkciju.
Kada je reč o bankarskim malverima, Swatbanker je najčešće viđena familija malvera u prvih šest meseci ove godine, a za njom sledi poznata familija bankarskih trojanaca ZeuS.
“Oko tri četvrtine korisnika interneta obavlja novčane transakcije online, pa su sajber kriminalci prepoznali ogromne mogućnosti za napade”, kaže Endi Hojter iz G DATA. “Zbog toga nije iznenađenje to što vidimo značajan porast u napadima bankarskih Trojanaca po prvi put od 2012. godine.”

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



