





 Pratite nas preko RSS-a
I posle upozorenja, lažni antivirus se i dalje nudi posetiocima sajta DailyMotion
Vesti, 03.02.2014, 07:06 AM
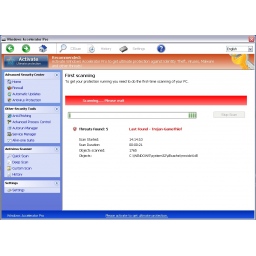
Više od tri nedelje pošto je kompanija Invincea obavestila web sajt DailyMotion o malicioznim reklamama na sajtu, ništa se nije promenilo - sajt je i dalje zaražen.
Napad je prvi put prijavljen 7. januara kada je Invincea otkrila maliciozne reklame na sajtu koje posetioce sajta usmeravaju na stranicu sa lažnim antivirusom. U kompaniji veruju da je reč o istom napadu i da sajt DailyMotion, uprkos upozorenju, nije nikada očišćen od infekcije.
DailyMotion, sajt koji omogućava korisnicima da postavljaju i dele video snimke, je 96. po redu najpopularnija destinacija na internetu, sa 17 miliona poseta mesečno.
Invincea je objavila video koji prikazuje šta se dešava posetiocu web sajta DailyMotion.
Na početnoj stranici sajta posetiocu se prikazuje dijalog prozor sa upozorenjem da je “Microsoft Antivirus” identifikovao problem na računaru korisnika i da pretnju treba ukloniti. Zatim se prikazuje lista potencijalnih pretnji i time se korisnik pokušava pridobiti da pokrene nešto što je navodno antivirusni softver.
Nakon instalacije, sistem se restartuje i korisnik će tada videti prozor koji prikazuje da je u toku “skeniranje” sistema. Kada se navodno skeniranje završi, žrtvi se predlaže da “aktivira” program i ukloni nepostojeće pretnje sa računara. “Aktivacija” košta “samo” 99,9 dolara.
Zaraženi računar komunicira sa serverima u SAD i Rumuniji.
U upozorenju objavljenom početkom januara navodi se da maliciozne reklame preusmeravaju posetioce sajta DailyMotion na domen u Poljskoj webantivirusprorh(.)pl.
Samo 10 od 74 antivirusa VirusTotal-a detektuje pretnju, i to većina kao Trojanca Graftor.
Koncept prevara sa lažnim antivirusima je sledeći: žrtvu treba prevariti i ubediti je da instalira program koji je predstavljen kao antivirusni softver. Umesto antivirusa, žrtva će instalirati malver da bi zatim bila obaveštena da će morati da plati da bi računar bio očišćen od malvera.
Malvertajzing (maliciozno reklamiranje), postaje sve uobičajenije sredstvo za širenje lažnih antivirusa.
Pogledajte kako izgleda napad na sajtu DailyMotion:

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



