





 Pratite nas preko RSS-a
Google Chrome ima nova, jasnija upozorenja za opasne fajlove koje preuzimate sa interneta
Vesti, 25.07.2024, 12:00 PM
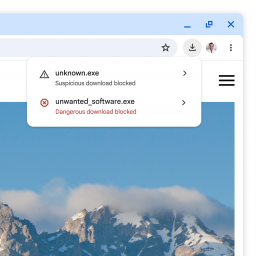
Google Chrome će vas od sada upozoravati kada preuzimate rizične fajlove zaštićene lozinkom i prikazivati vam upozorenja sa više informacija o potencijalno zlonamernim preuzetim fajlovima.
Ova nova, detaljnija upozorenja trebalo bi da pomognu korisnicima da brzo saznaju kakva im opasnost preti od svakog fajla preuzetog sa interneta.
Sistem upozorenja koji se oslanja na veštačku inteligenciju koristi informacije o malverima koje potiču iz Googleove Safe Browsing usluge.
Korisnici će sada videti upozorenja koja ih upozoravaju na sumnjive fajlove i na opasne fajlove.
„Ova dva nivoa upozorenja imaju karakterističnu ikonografiju, boju i tekst, kako bi korisnicima olakšala da brzo i pouzdano donesu najbolji izbor za sebe na osnovu prirode opasnosti i Safe Browsing nivoa sigurnosti“, kaže Googleov tim za bezbednost Chromea. „Ova poboljšanja u jasnoći dovode do značajnih promena u ponašanju korisnika, uključujući manje zaobiđenih upozorenja, brže razmatranje upozorenja i sve u svemu, bolju zaštitu od preuzimanja malicioznih fajlova.“
Chrome sada takođe šalje sumnjive fajlove na servere kompanije radi detaljnijeg skeniranja za korisnike sa režimom Poboljšane zaštite (Enhanced Protection) koji je omogućen u Bezbednom pregledanju (Safe Browsing), pružajući tako dodatnu zaštitu.
Kada preuzimaju arhive zaštićene lozinkom (npr. zip, .7z ili .rar), korisnici sa uključenom poboljšanom zaštitom dobijaju upit da unesu lozinku pre slanja fajla na dodatno skeniranje preko Googleove usluge Safe Browsing.
Google kaže da će fajlovi i lozinke za fajlove koji su poslati na njene servere biti izbrisani odmah nakon skeniranja, a svi prikupljeni podaci će se koristiti samo za povećanje zaštite preuzimanja za sve korisnike Chromea.
Od onih koji koriste Chrome u standardnom režimu zaštite će se takođe tražiti da unesu lozinke preuzetih arhiva. Međutim, i fajl i lozinka ostaju na uređaju, a „samo metapodaci sadržaja arhive se proveravaju pomoću Safe Browsinga“, kaže Google. „I u ovom režimu, korisnici su i dalje zaštićeni sve dok je Safe Browsing ranije video i kategorisao malver.“
Ipak, uprkos ovim uveravanjima koja dolaze iz Googlea, mnoge kompanije verovatno neće prihvatiti da njihovi zaposleni daju Chromeu lozinke za arhive zaštićene lozinkom koje sadrže poverljive podatke, da bi sprečile moguće curenje podataka.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



