





 Pratite nas preko RSS-a
Google Chrome najbolji u detekciji i blokiranju fišing sajtova
Vesti, 03.12.2012, 07:37 AM
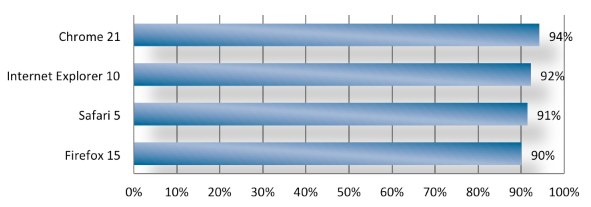
Na testovima koje je sproveo NSS Labs, a koji su uključili najpopularnije brauzere Google Chrome 21, Mozilla Firefox 15, Apple Safari 5 i Internet Expolrer 10 (na Windows 8), Google-ov brauzer je ostvario najbolje rezultate u detekciji i blokiranju fišing napada.
Brauzeri su testirani na 2291 fišing stranica u realnom vremenu, a tokom deset dana koliko je trajalo testiranje, stopa detekcije i blokiranja pokušaja fišinga za Google Chrome-a iznosila je 94%.
Internet Expolrer 10, koji jedini među testiranim brauzerima ne koristi Google-ov SafeBrowsing API zauzeo je drugo mesto sa 92%, Safari je na trećem mestu sa 91% i poslednji je Firefox sa stopom detekcije od 90%.
Zaključak istraživanja NSS Labs-a je da nema značajnih razlika u sposobnosti različitih brauzera da otkriju i blokiraju fišing sajtove, što predstavlja veliki pomak u odnosu na slično testiranja koje je NSS Labs sproveo 2009. godine, kada je procenat uspešnosti brauzera u sprečavanju fišing napada iznosio prosečno 47%.
Među brauzerima postoji razlika kada je reč o „0 hour“ detekciji(detekciji nultog sata) fišing napada, odnosno prosečnom vremenu blokiranja novih malicioznih URL-ova, koje za Firefox i Safari iznosi 79,2% odnosno 76,9%, a za IE10 i Chrome samo 55,9% i 53,2%.
Dok je sposobnost brauzera da detektuju fišing URL-ove skoro identična, nekim brauzerima treba više vremena za to u odnosu na druge testirane brauzere. Tako je Firefox najbrži kada je u pitanju dodavanje fišing sajta na blok listu, sa prosečnim vremenom od 2,35 sata, dok je drugim brauzerima za to potrebno više od pet sati.
Svi brauzeri osim Internet Explorer-a 10 koriste Google-ov SafeBrowsing API, a jedino Microsoft-ov brauzer koristi sopstvenu tehnologiju SmartScreen.
Iz NSS Labs kažu da je napredak očigledan, kada se ima u vidu da je na sličnim testovima 2009. godine tada najbolji brauzer blokirao 83% fišing sajtova, a najgori svega 2%.
Ipak, fišing sajtovi su samo jedna od opasnosti sa kojima se suočavaju brauzeri, kažu u NSS Labs, te da bismo celovitiju sliku sposobnosti odbrane brauzera imali tek kada bi sagledali i njihove kapacitete u odbrani od drive-by download malvera.
Prethodno testiranje NSS Labs je sproveo u oktobru ove godine a rezultati koje su na testovima pokazali brauzeri nisu bili ovako impresivni.
Prema istraživanju Anti-fišing grupe (Anti-Phishing World Group, APWG), broj fišing sajtova koji su aktivni tokom samo jednog meseca je 50000 (podaci za 2012.), iako je njihov „životni vek“ značajno kraći nego 2009. godine i iznosi nešto manje od jednog dana.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



