 Pratite nas preko RSS-a
Google će koristiti provereni logo brendova da bi zaštitio korisnike Gmaila od prevara
Vesti, 23.07.2020, 09:30 AM
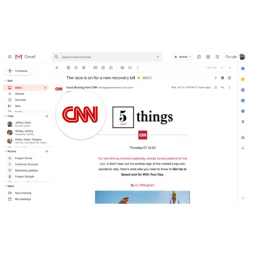
Google će testirati novu bezbednosnu funkciju u Gmailu koja prikazuje logo brenda kao avatar koji će vam biti garancija da je email adresa prava, najavila je kompanija. Funkcija koristi standard Indikatora brenda za identifikaciju poruka (BIMI), čijoj se radnoj grupi Google pridružio prošle godine, a testiraće se sa ograničenim brojem pošiljalaca u narednim nedeljama.
Kako kažu iz Googlea, sa autentifikacijom sa BIMI primalac poruke može biti sigurniji u izvor emaila, što prevaranti inače često pokušavaju da zloupotrebe da bi naterali ljude da kliknu na linkove i/ili im daju svoje lične podatke prilikom fišing napada. Google će koristiti BIMI zajedno sa drugom tehnologijom, DMARC, koja sprečava prevarante da lažiraju email adresu, tako da izgleda da email dolazi iz legitimnog izvora.
Tehnologija je slična verifikovanim oznakama koje društvene mreže koriste za službene naloge slavnih i brendova. Google kaže da koristi dva certifikaciona tela za potvrdu vlasništva nad određenim logom: Entrust Datacard i DigiCert. Google očekuje da u narednim mesecima BIMI postane šire dostupan za brendove koji će ga koristiti.
Google je takođe najavio niz drugih bezbednosnih mera za video konferencije, ćaskanje i G Suite:
Google Meet dobija nove kontrole za zaštitu sastanaka. Nepozvanim gostima više neće biti dozvoljeno da pokušaju da se ponovo pridruže sastanku nakon što su sa njega izbačeni, a korisnicima će takođe biti onemogućeno da tražie da se pridruže sastanku nakon što su više puta odbijeni. Domaćini takođe dobijaju nove bezbednosne kontrole kako bi kontrolisali ko i kako može da se pridruži sastancima.
Linkovi poslani preko Chata biće označeni ako Google smatra da su zlonamerni, a takođe je planirano uvođenje alata za prijavljivanje i blokiranje za Chat Rooms.
Administratori G Suitea dobijaju nove i redizajnirane kontrole u svom paketu usluga. To uključuje alate koji olakšavaju da se blokira određenim aplikacijama pristup podacima G Suitea, upravljanje Apple iOS uređajima u vlasništvu kompanije i nove alate za sprečavanje gubitka podataka.
Više detalja o novim bezbednosnim funkcijama možete naći na Googleovom blogu.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas
Nagrade
Prijatelji