





 Pratite nas preko RSS-a
Google najavio promene u menadžeru lozinki
Vesti, 04.07.2022, 09:30 AM
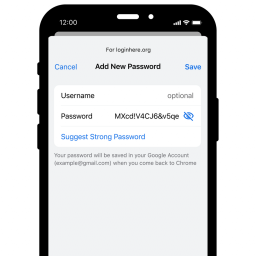
Google je ažurirao svoj ugrađeni menadžer lozinki za Chrome i Android a promene koje je kompanija najavila treba da olakšaju njegovo korišćenje.
Najvažnija promena je mogućnost ručnog dodavanja lozinki.
Google takođe kaže da radi na objedinjavanju dizajna menadžera lozinki Chromea i Androida sa „pojednostavljenim iskustvom upravljanja“, koje uključuje i funkciju koja će automatski grupisati lozinke koje se koriste na istom veb sajtu.
Google je najavio i novu funkciju „Touch-to-login“ na dnu ekrana na Androidu koja treba da prijavljivanje učini još bržim.
Googleov menadžer lozinki može umesto vas da kreira jedinstvene, jake lozinke na svim platformama, i da proverava da li su kompromitovane, kao i da ih automatski menja na Androidu. Sada su upozorenja o kompromitovanim lozinkama dostupna za sve korisnika Chromea, na Androidu, iOS-u, Chrome OS, Windowsu, MacOS i Linuxu. Kompanija je takođe najavila mogućnost automatskog popunjavanja sačuvanih lozinki u aplikacijama izvan Chromea na iOS-u.
Uprkos tome što nudi skup funkcija zbog kojih se sve više može uporediti sa samostalnim menadžerima lozinki, Google ne želi da svoj menadžer lozinki pretvori u samostalnu aplikaciju. Ali od nedavno moguće je postaviti prečicu do Googleovog menadžera lozinki direktno na početni ekran Androida, što je veliko poboljšanje u odnosu na traženje lozinke u podešavanjima Androida.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



