





 Pratite nas preko RSS-a
Google uvodi upozorenja o hakovanim sajtovima u rezultatima pretrage
Vesti, 20.12.2010, 00:55 AM
Jedan od najlakših načina na koji napadači mogu zaraziti računare korisnika malicioznim softverom je njegovim smeštanjem na naizgled legitimne sajtove, koji su ustvari kompromitovani. Google će korisnicima ubuduće pomagati na taj način što će ih obaveštavati da su sajtovi koje eventualno nameravaju da posete hakovani i da treba da razmisle o riziku koji nosi poseta takvom sajtu.
Iako stari “dobri” maliciozni atačment u e-mailu još uvek igra važnu ulogu u infekciji računara, uprkos godinama obuke korisnika da ne otvaraju takve atačmente, glavni izvor malicioznog softvera je internet, sa milionima veb-sajtova među kojima prosečan korisnik veoma teško može razdvojiti one maliciozne od bezbednih.
Društveni inžinjering (vidi u Rečnik: društveni inžinjering) se sve češće koristi kao metoda za širenje malicioznog softvera - napadači pokušavaju da prevare korisnika i nateraju ga da poseti veb-sajt sa ubačenim malicioznim kodom ili pak pokušavaju da ga prevarom nateraju da pokrene maliciozni fajl. U tom smislu, primetan je stalni porast lažnih antivirusnih softverskih proizvoda, programa za održavanje sistema i alatki za defragmentaciju, a meta su naivni korisnici.
Proizođači browsera takođe nastoje da idu u korak sa tendencijom porasta pretnji koje dolaze sa interneta, dodajući svojim programima funkcije za otkrivanje potencijalno malicioznih sajtova. I Google je u svoj browser Chrome dodao funkcije koje korisnike štite od drive-by download napada (vidi u Rečniku: drive-by download) i ranjivostima u okviru pluginova, a nedavno je u Chrome dodat i sandbox za Flash Player.
Međutim, zaštita u browserima nije dovoljna, uz činjenicu da nijedan dodatni sloj zaštite nije suvišan. Napadači odlično poznaju SEO i znaju kako da svoje maliciozne veb-sajtove proguraju na dobre pozicije u rezultatima pretrage. Sa druge strane, korisnici veruju da su veb-sajtovi koji se pojavljuju u vrhu pretrage najbolji, najkredibilniji i najrelevantniji. I tu nastaje problem.
U postu na kompanijskom blogu, produkt menadžer u kompaniji Google, Gideon Wald, objašnjava: “Mi koristimo različite automatizovane alatke da bismo što je pre moguće otkrili najčešće znakove koji pokazuju da je neki sajt hakovan. Kada otrkijemo nešto sumnjivo, dodajemo obaveštenje o tome u rezultate pretrage. Trudićemo se da kontaktiramo veb-mastere sajtova preko Webmaster Tools naloga i svih email adresa do kojih dođemo na veb-stranici.”
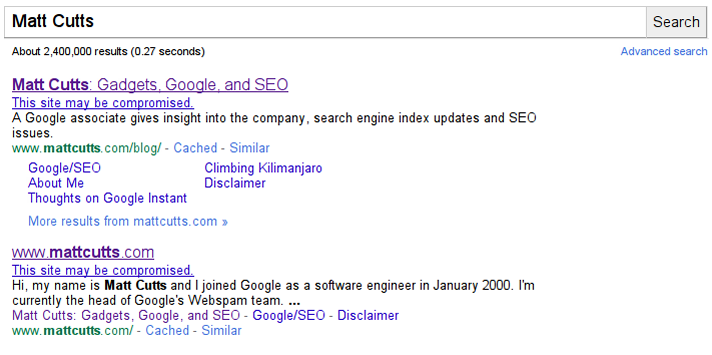
Nova funkcija za zaštitu korisnika od malicioznog sadržaja sa hakovanih sajtova ili fišing (phishing, vidi u Rečniku: phishing) napada će korisnicima nuditi obaveštenje sa linkom sa nazivom “This site may be compromised.” Klikom na link, korisnik će biti preusmeravan na Guglov centar za pomoć (Google Help Center) gde se nalazi objašnjenje šta to znači u slučaju konkretnog sajta.
Odluka će, upak, na kraju, biti prepuštena korisniku i klik na link koji vodi ka sajtu će ga odvesti ka željenom odredištu - sajtu koji može biti maliciozan ili ne.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



