





 Pratite nas preko RSS-a
Grupa VeryMal inficirala računare Appleovih korisnika malverom Shlayer
Vesti, 30.01.2019, 00:30 AM
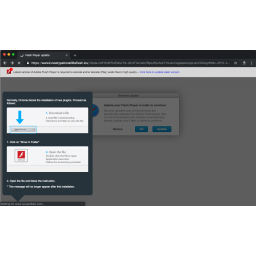
Grupa VeryMal nedavno je napala Appleove korisnike malicioznim oglasima preko kojih je isporučivala malver, sakriven u slikama oglasa. Dnevno je bilo bar 5 miliona ovakvih napada.
Grupa je nazvana VeryMal po imenu domena koji koriste za preusmeravanje posetilaca od avgusta 2018. godine. VeryMal je tek nedavno pribegla steganografiji da prikrije kod za preusmeravanje koji vodi do lažnog ažuriranja za Flash.
Kompanija Confiant, koja nudi rešenja za zaštitu od malvertajzinga (malicioznog oglašavanja), kaže da je nedavna kampanja grupe VeryMal trajala dva dana, i da se sve desilo između 11. i 13. januara, a ciljevi njihove kampanje bili su samo američki korisnici.
Njihova aktivnost je dostigla vrhunac u prvom danu, a gubici povezani sa ovom kampanjom su približno na 1,2 miliona dolara.
U centru napada je oglas koji sadrži sliku koja krije komandu za preusmeravanje.
JavaScript kod koji je učitan sa oglasom proverava da li su Apple fontovi podržani i prelazi na sledeći korak samo ako je tako.
Zatim se traži kod skriven u slici i izvlače se alfanumerički znakovi iz vrednosti podataka piksela. Ovaj proces se ponavlja za svaki znak sve dok se iz slike ne izvuče čitav kod.
Svaki deo koda ulazi u niz, za koji se na kraju ispostavlja da je komanda za navigaciju do određenog URL-a koji na kraju preusmerava korisnika na lažno Flash ažuriranje.
Lažno ažuriranje je instaler adwarea za macOS poznat kao Shlayer.
U ovom trenutku, malver detektuje 17 antivirusa dostupnih na VirusTotal platformi.
Početkom prošle godine, firma Intego je objavila svoje informacije o malveru Shlayer koje možete naći na njihovom sajtu.
Efekat awarea na računaru je usporavanje operativnog sistema i prikazivanje reklama koje bi mogle navesti korisnika na kupovinu proizvoda ili usluga koje im nisu potrebne.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



