





 Pratite nas preko RSS-a
Haker ukrao emailove i privatne fotografije Bušovih
Vesti, 11.02.2013, 06:45 AM
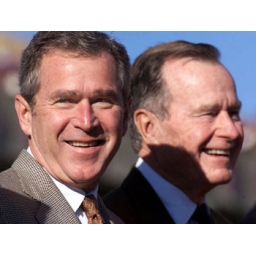
Haker koji se predstavlja nadimkom „Guccifer“ ukrao je brojne porodične fotografije i emailove prilikom upada u email naloge prijatelja i rođaka bivšeg američkog predsednika Džordža Buša i njegovog sina, takođe bivšeg američkog predsednika, Džordža W. Buša.
Slučaj je podsetio na hakovanje email naloga Sare Pejlin, ali i na činjenicu da su poznati ljudi veoma ranjivi na ovakvu vrstu napada onda kada njihove porodice ili oni sami koriste javne email servise bez dodatne zaštite.
Haker je za upad u privatnost bivših američkih predsednika koristio „zadnji ulaz“, odnosno najmanje šest email naloga koji pripadaju članovima porodice i prijateljima starijeg Buša, uključujući i naloge njegove ćerke, žene njegovog brata kao i nekoliko bliskih prijatelja.
Napadač je tako došao u posed brojnih porodičnih fotografija Bušovih, pa i foto-autoportretima mlađeg Buša u kupatilu i pod tušem, kao i brojnih privatnih fotografija koje su načinili drugi članovi porodice.
U jednom od emailova do kojih je došao haker spomenut je četvorocifreni PIN kod za sigurnosnu kapiju kuće starijeg Buša kao i njegova adresa stanovanja, a u nekoliko emailova razgovaralo se o zdravstvenim problemima bivšeg predsednika i to do detalja.
Najstariji ukradeni emailovi su iz 2009. godine.
FBI istražuje ovaj incident. Motivi napadača su za sada nejasni. Osim što će mu hakovanje poznate porodice zsigurno obezbediti veliku medijsku pažnju, hakeru bi ovo moglo prouzrokovti poprilične probleme sa zakonom ukoliko bude uhvaćen. Međutim, čini se da je „Guccifer“ prilično bezbrižan i samouveren jer je u izjavi za Smoking Gun rekao da je on već dugo predmet interesovanja vlasti i da je poslednje hakovanje samo jedno od stotina za koje je on odgovoran.
Slučaj američkih predsednika trebalo bi da bude podsetnik za sve da su javni email sistemi ranjivi i da su ovi email nalozi zaštićeni samo lozinkom. Ako je ta lozinka slaba, i ako se ona može lako pretpostaviti, onda hakovanje naloga ne predstavlja poseban problem. Čak i ako ste se vi uradili sve kako treba, neko od vaših prijatelja sa kojim se dopisujete može biti slaba karika u lancu bezbednosti.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



