





 Pratite nas preko RSS-a
Haker vratio 25 miliona dolara u kripto-valutama koje je ukrao dva dana ranije
Vesti, 24.04.2020, 12:00 PM
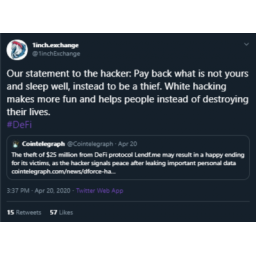
Misteriozni haker koji je navodno ukrao 25 miliona dolara u kripto-valutama vratio je ukradena sredstva dva dana kasnije.
Podaci pokazuju da je 24,3 miliona dolara u raznim kripto-valutama povučeno sa platforme dForce sa sedištem u Kini.
Na primer, u Ethereumu je ukradena suma od 10 miliona dolara, dok je dodatnih 10 miliona dolara uzeto u digitalnoj valuti vezanoj za američki dolar, a 4 miliona u drugim kripto-valutama.
Otprilike isti iznos je vraćen - mada u različitom miksu kripto-valuta. Sredstva su vraćana tokom dva dana. 20. aprila vraćeno je 2,79 miliona dolara, a dan kasnije, preostalih 22 miliona dolara.
dForce je online servis koji omogućava korisnicima da obavljaju međusobne transakcije u kripto-valutama.
“Hakeri su pokušali da nas kontaktiraju i nameravamo da započnemo razgovore sa njima”, napisao je osnivač dForcea Mindao Jang na blogu u nedelju, ubrzo nakon što se napad dogodio.
“Ovaj napad nije naneo štetu samo našim korisnicima, našim partnerima i mojim suosnivačima, već i meni lično. I moja imovina je ukradena u ovom napadu”, rekao je on.
Na blogu firme PeckShiled koja se bavila tehničkim detaljima napada, objašnjeno je kako je napadač uspeo da povuče kripto-valutu tako što je prevario dForce sistem. U suštini, napadač je navodno bio u mogućnosti da povuče sredstva uveravajući sistem da je novac deponovan, iako ga je ustvari izvukao.
Moguće objašnjenje zašto se haker predomislio možda ne leži u njegovom “poštenju”, već u činjenici da je ostavio tragove, metapodatke koji su otkrili važne informacije kao što je njegova IP adresa i činjenica da je koristio MAC sa sistemskim jezičkim podešavanjima na američkom engleskom. Menjačnica 1inch.exchange.com koju je haker koristio za razmenu dela ukradenih sredstava, na zahtev policije Singapura dostavila je policiji ove važne informacije a prema rečima direktora 1inch.exchange.com Sergeja Kunca, oni su na Twitteru objavili poziv hakeru da vrati novac koji je ukrao kako bi mogao da spava mirno. Ideja je, prema rečima Kunca, bila da se na hakera izvrši pritisak, što se pokazalo kao dobra taktika.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



