





 Pratite nas preko RSS-a
Hakeri napadaju korisnike LinkedIna da bi njihove uređaje inficirali backdoorom More_eggs
Vesti, 27.02.2019, 01:00 AM
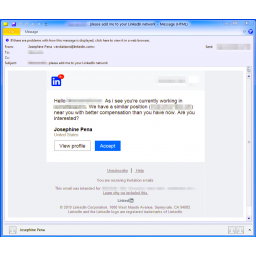
Sajber-kriminalci su se okrenuli Microsoftovoj poslovnoj društvenoj mreži LinkedIn na kojoj tragaju za potencijalnim žrtvama, kojima šalju lažne ponude za posao u pokušaju da inficiraju njihove uređaje.
Istraživači iz kompanije Proofpoint objašnjavaju da je u većini slučajeva svrha napada da se žrtvama isporuči backdoor More_eggs, koji igra ulogu downloadera koji napadaču omogućava da kompromitovani uređaj inficira drugim malverima.
Istraživači kažu da sajber-kriminalci obično kreiraju LinkedIn profile preko kojih pokušavaju da dopru do željenih ciljeva kratkom porukom u kojima im nude posao.
Nekoliko dana kasnije, hakeri se vraćaju sa direktnim emailovima koje šalju na poslovnu adresu koja se koristi na LinkedInu kako bi usmerili žrtve na web sajtove za koje tvrde da se na njima može naći više informacija o navedenom oglasu za posao.
Kada se učita, web sajt počinje preuzimanje zlonamernog Microsoft Word dokumenta koji sadrži makroe koji su posebno izrađeni da bi preuzeli backdoor More_eggs.
Napad može biti i složeniji a napadači mogu koristiti URL skraćivače, druge priloge, Microsoft Word dokumente zaštićene lozinkom, pa čak i “potpuno benigne emailove bez zlonamernog priloga ili linka”.
Ne postoji nikakav čarobni trik da se sačuvate od ovakvih napada: samo ignorišite poruke koje vas upućuju na sajtove koji izgledaju sumnjivo ili uključuju priloge koji mogu predstavljati rizik od infekcije i uvek ažurirajte svoj antivirus.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



