





 Pratite nas preko RSS-a
Hakeri prevarili sistem venske autentifikacije voštanom šakom
Vesti, 09.01.2019, 00:00 AM
Iako tehnologija prepoznavanja lica polako ali sigurno zamenjuje tehnologiju prepoznavanja otisaka prstiju na uređajima, sledeći korak u smislu biometrijske sigurnosti mogla bi biti autentifikacija pomoću vena.
Barem teoretski, u nekom trenutku u budućnosti naši pametni telefoni bi mogli skenirati određene elemente naših ruku, kao što su oblik, veličina i lokacija vene, kreirati uzorak, sačuvati ga, a zatim ga proveriti svaki put kada želite da pristupite uređaju.
Iako mnogima ovaj pristup autentifikaciji verovatno izgleda vrlo sigurno, tim istraživača koji su prisustvovali hakerskoj konferenciji Chaos Communication Congress u Lajpcigu, u Nemačkoj, tvrdi suprotno.
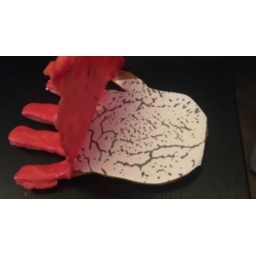
Jan Krisler i Julian Albreht su od voska napravili lažni model šake koristeći ukupno 2500 fotografija ruke koja je prethodno korišćena za autentifikaciju.
Dvojica istraživača kažu da je dovoljno fotografisati sa udaljenosti od pet metara, što je moguće uraditi na primer na konferenciji za štampu.
Međutim, nije baš tako lako. Istraživači su koristili malo modifikovanu opremu da bi fotografisali, uključujući i kameru bez infracrvenog filtera da bi mogli da vide obrasce vena.
Možda vam ovo ne izgleda kao najpametnija metoda hakovanja, s obzirom koliko je fotografija ruke potrebno da bi se napravio model od voska. Ipak, imajte u vidu da je upotrebljiva i da bi je mogli koristiti neki pojedinci, pa čak i vlasti ako bi to moglo da im omogući pristup nekim sistemima kada je to potrebno.
Za sada, autentifikacija pomoću vena nije rasprostranjena i do trenutka kada ona dođe do naših uređaja, sistem će verovatno biti znatno poboljšan.
Dvojica istraživača su se obratila kompanijama Fujitsu i Hitachi da bi preneli svoja otkrića i dok su Hitachijevi zaposleni dobili detaljniji uvid u ovaj metod hakovanja, Fujitsu nije bio previše zainteresovan.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



