





 Pratite nas preko RSS-a
Hakeri šalju poklone sa zaraženim USB diskom
Vesti, 12.01.2022, 12:30 PM
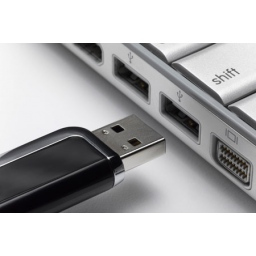
Američki Federalni istražni biro, FBI, objavio je upozorenje o paketima u kojima su zaraženi USB fleš diskovi koji stižu na adrese američkih kompanija. Paketi stižu kao „ukrasna kutija za poklone koja sadrži lažno pismo zahvalnosti, poklon karticu i USB“.
FBI sumnja da iza ovih paketa stoji zloglasna grupa FIN7, koja je odgovorna za napade ransomwarea Darkside i BlackMatter. Grupa ovakve pakete sa zaraženim USB uređajima mesecima šalje američkim kompanijama u nadi da će zaraziti njihove sisteme malverima.
„Od avgusta 2021., FBI je primio izveštaje o nekoliko paketa koji sadrže ove USB uređaje, poslate američkim preduzećima”, navodi se upozorenju koje je FBI poslao američkim kompanijama. Paketi su poslati preko Poštanske službe Sjedinjenih Država i UPS-a.
Postoje dve vrste paketa - oni koje navodno šalje Ministarstvo zdravlja SAD koji su često praćeni pismima u kojima se žrtve upućuju na smernice o COVID-19 koje se nalaze na USB-u, a druga verzija paketa su oni koje je navodno poslao Amazon, i oni su u ukrasnoj kutiji.
U oba slučaja, u paketima su bili USB uređaji sa LilyGO logom.
FBI kaže da bi se, ako bi primaoci priključili USB fleš diskove u svoje računare, pokrenuo BadUSB napad, gde bi se USB disk registrovao kao tastatura i izveo seriju unapred konfigurisanih automatizovanih pritisaka na tastere na računaru korisnika. Pritiskom na tastere bi se pokrenule PowerShell komande i preuzeli i instalirali različiti malveri koji bi funkcionisali kao backdoor za napadače u mrežama žrtava.
U slučajevima koje je istraživao FBI, grupa je dobila administrativni pristup, a zatim upadala i u druge lokalne sisteme.
„FIN7 je koristio razne alate - uključujući Metasploit, Cobalt Strike, PowerShell skripte, Carbanak, GRIFFON, DICELOADER, TIRION - i instalirao ransomware, uključujući BlackMatter i REvil, na kompromitovanoj mreži“, dodala je agencija.
Ovo je drugo ovakvo upozorenje FBI o USB uređajima koje hakeri iz grupe FIN7 šalju američkim kompanijama. Prvo je poslato u martu 2020. godine, nakon što je bezbednosna firma Trustwave objavila detalje o slučaju jednog njihovog klijenta koji je dobio zaraženi USB uređaj kao poklon od BestBuya.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



