





 Pratite nas preko RSS-a
Hakeri ukrali podatke ruske Federalne službe bezbednosti, otkriveni tajni projekti
Vesti, 22.07.2019, 02:30 AM
Hakerska grupa “0v1ru$” hakovala je firmu “Sytech” koja radi za rusku Federalnu službu bezbednosti (FSB) i ukrala tajne projekte na kojima je ova firma radila za potrebe obaveštajne agencije.
FSB je naslednik zloglasnog KGB-a, pandan američkom FBI i britanskom MI5, ali sa ovlašćenjima i izvan Rusije. FSB direktno izveštava ruskog predsednika.
Ukradeni projekti su procurili u ruske medije. Oni detaljno opisuju pokušaj Rusije da deanonimizuje korisnike Tor mreže, prikuplja podatke sa društvenih mreža i i izoluje ruski deo interneta od ostatka sveta.
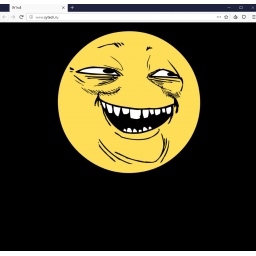
Firma Sytech je hakovana 13. jula 2019. godine. Grupa koja je odgovorna za napad je zamenila glavnu stranicu sajta firme slikom lica sa ciničnim osmehom (“Yoba-face”), koju su hakeri objavili na svom Twitter profilu.
Kako je izvestio BBC Rusija, hakeri su ukrali 7,5TB podataka iz mreže Sytecha. Ovi podaci uključuju informacije o brojnim tajnim projektima koje je razvio Sytech na zahtev ruske vlade i njene obaveštajne agencije.
Da bi dokazali da su pristupili serverima Sytecha, 0v1ru$ su na Twitter nalogu koji je registrovan na dan napada objavili slike koje to dokazuju. Najpre su objavili sliku foldera koji navodno pripada Sytechu, a zatim i sliku koja prikazuju ukupnu količinu ukradenih informacija - 7,5 terabajta. Sledeća slika pokazuje da je većina ovih podataka obrisana. Osim toga, hakeri su objavili i sliku interne mreže hakovane firme. Pored naziva projekata bila su imena zaposlenih u Sytechu. Pre nego što su obrisali informacije, napadači su ih iskopirali.
Ovi ukradeni podaci su zatim prosleđeni drugoj hakerskoj grupi pod nazivom DigitalRevolution, koja je prosledila podatke ruskim medijima. Grupa DigitalRevolution je poznata kao grupa koja je preuzela odgovornost za hakovanje ruskog istraživačkog instituta “Kvant” 2018. godine.
Ukradeni podaci u koje je BBC Rusija imao uvid opisuju razne projekte koje je razvio Sytech, najmanje njih 20. Nijedan od njih ne sadrži državne tajne. Većinu projekata naručila je jedinica br. 71330. Ova jedinica je navodno deo 16. Uprave FSB-a, koja se bavi radio-elektronskim obaveštajnim podacima. Ukradeni projekti uključuju:
Mentor, projekat koji je razvijan sa ciljem praćenja izabranih email naloga kako bi se prikupile informacije.
Nadezda, projekat osmišljen da vizualizuje kako je Rusija povezana sa ostatkom interneta. Ovo istraživanje je deo pokušaja Rusije da stvori “suvereni internet” gde se Rusija može izolovati od ostatka interneta.
Nautilus, projekat na kome se radilo između 2009. i 2010. godine a sa ciljem prikupljanja informacija o korisnicima na društvenim mrežama kao što su Facebook, LinkedIn i MySpace.
Nautilus-S, projekat razvijen sa idejom da deanonimizuje korisnike Tor mreže stvaranjem izlaznih nodova koje je kontrolisala ruska vlada. Ovaj projekat je navodno započet na zahtev Ruskog istraživačkog instituta “Kvant”.
Nagrada, projekat pokrenut sa ciljem prodiranja i izvođenja tajnih operacija u peer-to-peer mrežama. Ovo uključuje BitTorrent, Jabber, OpenFT i ED2K.
Tax-3,najnoviji projekat koji je naručio Glavni naučno-inovacioni centar za Saveznu poresku službu. Ovaj projekat bi omogućio da se ručno uklone informacije iz Savezne poreske službe o ljudima koji su pod zaštitom države.
Sajt Sytecha (www.sytech.ru) je od napada nedostupan.
Iako ovo nema razmere i posledice koje je imalo curenje podataka američke obaveštajne službe NSA, ovo je najveći gubitak podataka u istoriji ruskih obaveštajnih službi.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



