





 Pratite nas preko RSS-a
Hakerski napadi na učesnike samita NATO
Vesti, 13.07.2023, 11:00 AM
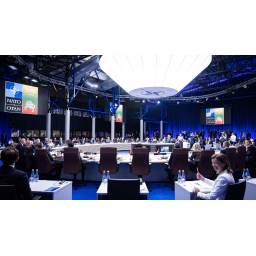
Hakerska grupa RomCom (praćena i pod imenima Tropical Scorpius, UNC2596 i Void Rabisu), poznata po svom agresivnom stavu prema organizacijama koje su u savezu sa Ukrajinom, ponovo je napala, ovog puta učesnike samita NATO koji se održava u glavnom gradu Litvanije. Stručnjaci za bezbednost iz BlackBerry Threat Research and Intelligence otkrili su kampanju koja je fokusirana na pristalice potencijalnog članstva Ukrajine u NATO.
Analitičari za sajber bezbednost pronašli su dva dokumenta, za koja veruju da su poslata sa mađarske IP adrese i koja povezuju sa grupom RomCom. Dokumenti su dizajnirani tako da izazovu potencijalne žrtve da ih otvore, a zatim instaliraju malver na svoje sisteme kako bi hakerima omogućili lak pristup.
Jedan dokument je predstavljen kao prepiska neprofitne organizacije Svetski kongres Ukrajine, dok je drugi bio lažno lobističko pismo u kome se izjavljuje podršla uključivanju Ukrajine u NATO. Stručnjaci za sajber bezbednost su istakli da je ova prevara očigledno usmerena na učesnike samita NATO-a u Viljnusu koji žele da se Ukrajina pridruži NATO-u.
Kampanja RomComa ima za cilj infekciju malverom RomCom RAT koji uspostavlja vezu sa serverom za komandu i kontrolu (C2) grupe koristeći ranjivost RTF formata fajla. Nakon isporuke zlonamernog koda, komponenta RomCom preuzimača (downloader) pokreće backdoor i povezuje se sa C2 grupe, praveći profil žrtve.
Ako se meta proceni kao vredna, RomCom primenjuje malver sledeće faze i počinje da prikuplja lične podatke. Veruje se da je grupa počela pripreme za ovaj napad još 22. juna, saopštio je bezbednosni tim BlackBerryja.
Iako vektor infekcije ove kampanje tek treba da se utvrdi, prethodne aktivnosti grupe nagoveštavaju da je verovatno koristila spearphishing i pomno izrađenu repliku veb sajta Svetskog kongresa Ukrajine da bi namamila mete.
Hakeri takođe koriste poznatu ranjivost u dijagnostičkom alatu Microsoft Support Diagnostic Tool (MSDT) pod nazivom Follina. Ako uspeju, napadači mogu da „naoružaju“ DOCX ili RTF dokumente da pokrenu napade daljinskog izvršavanja koda (RCE), čak i ako su makroi onemogućeni ili je dokument otvoren u „Zaštićenom“ režimu.

Izdvojeno
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Pratite nas

Nagrade


Prijatelji



