





 Pratite nas preko RSS-a
Hakovan ASUS server za ažuriranje softvera, desetine hiljada korisnika zaraženo malverom
Vesti, 26.03.2019, 10:30 AM
Istraživači ruske kompanije Kaspersky Lab otkrili su masovni napad preko lanca snabdevanja koji je kompromitovao više od milion računara koje je proizveo tajvanski tehnološki gigant ASUS.
Grupa hakera koju finansira neka država prošle godine, u periodu od juna do novembra, uspela je da hakuje ASUS Live server za automatsko ažuriranje softvera i pokrene maliciozna ažuriranja koja su instalirala backdoor na više od milion Windows računara širom sveta.
Prema rečima istraživača Kaspersky Laba koji su otkrili ovaj napad i nazvali ga Operacija ShadowHammer, Asus je obavešten o ovome 31. januara ove godine.
Posle analize više od 200 uzoraka malicioznih ažuriranja, istraživači su došli do zaključka da hakeri ne žele da ciljaju sve korisnike, već samo određene liste korisnika identifikujući njihove jedinstvene MAC adrese, koje su hardkodovane u malveru.
"Bili smo u mogućnosti da izdvojimo više od 600 jedinstvenih MAC adresa iz više od 200 uzoraka korišćenih u ovom napadu. Naravno, možda postoje i drugi uzorci sa različitim MAC adresama na svojoj listi", kažu istraživači.
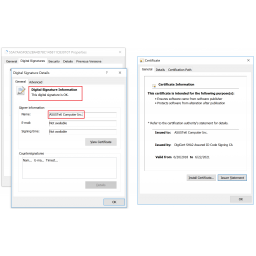
Maliciozni fajl je potpisan legitimnim ASUS digitalnim sertifikatima kako bi izgledao kao zvanična softverska nadogradnja kompanije i kako bi što duže ostao neotkriven.
Istraživači nisu pripisali napad nijednoj APT grupi, ali određeni dokazi povezali su ovaj napad sa incidentom ShadowPad iz 2017. godine, koji je Microsoft pripisao grupi BARIUM koja stoji iza Winnti backdoora.
"Nedavno su naše kolege iz ESET-a pisale o drugom napadu lanca snabdevanja u koji je BARIUM takođe bio umešan, a za koji smatramo da je povezan sa ovim slučajem", kažu istraživači.
Prema njihovim rečima, najmanje 57000 korisnika preuzelo je i instaliralo ASUS Live Update.
"Mi nismo u mogućnosti da izračunamo ukupan broj pogođenih korisnika samo na osnovu naših podataka, ali procenjujemo da je stvarni obim problema mnogo veći i da može uticati na više od milion korisnika širom sveta", kažu iz kompanije Kaspersky.
Iz Symanteca kažu da su oni identifikovali zlonamerni softver na više od 13000 uređaja koji koriste njihov antivirusni softver.
Većina žrtava koje je Kaspersky otkrio su iz Rusije, Nemačke, Francuske, Italije i Sjedinjenih Država, ali ima ih i u drugim zemljama.
Kaspersky je obavestio ASUS i druge antivirusne kompanije o napadu. Istraga o ovom incidentu je još uvek u toku.
Kaspersky je takođe objavio automatizovani alat za korisnike pomoću kojeg je moguće proveriti da li je uređaj inficiran.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



