





 Pratite nas preko RSS-a
Hakovani Steam nalozi šire malver
Vesti, 06.10.2016, 00:30 AM
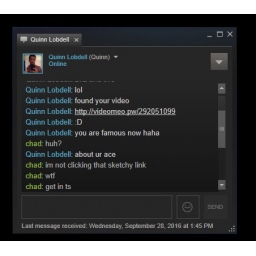
Korisnik Reddita Haydaddict upozorio je da neki hakovani Steam nalozi šire malver. On je rekao da se hakovani nalozi koriste za slanje malicioznih linkova i da se za širenje malvera koristi Steam chat.
Poruke sadrže link za video dostupan na adresi videomeo.pw.
Kada primalac poruke poseti stranicu, pojavljuje se iskačući prozor u kome se od korisnika traži da preuzme ažuriranje za Flash Player da bi mogao da pogleda video.
Međutim, kada korisnik to uradi i instalira ažuriranje ne događa se ništa, video se i dalje ne prikazuje jer je installer koji je preuzeo korisnik ustvari malver.
Trojanac pokreće zaga.ps1, PowerShell skriptu koja preuzima 7-zip arhivu, CMD skirptu i 7-zip ekstraktor sa servera.
Kada preuzme ove fajlove, PowerShell skipta najpre pokreće CMD fajl. On ekstrahuje sharchivedmngr u folder %AppData%lappclimtfldr. Kada se korisnik uloguje, on konfiguriše Windows da automatski pokreće mcrtvclient.exe, koji je kopija NetSupport Manager Remote Contol Softwarea, što omogućava napadaču direktnu daljinsku vezu sa inficiranim računarom. Malver ostaje neaktivan sve dok ne dobije komande sa komando-kontrolnog servera.
Ako sumnjate da vam je računar zaražen ovim malverom, proverite folder %AppData%.
Ali i ako vam računar nije zaražen ovim malverom, vodite računa i nikada ne klikćite na sumnjive linkove koji vode na stranice na kojima vam se nudi da pogledate neke video snimke ili vam se nudi bilo koja vrsta sadržaja koji nije legalan. Ne preuzimajte ažuriranja sa nezvaničnih sajtova, već samo sa sajtova prozvođača softvera. I poslednje, ali ne i najmanje važno, ažurirajte redovno antivirus na računaru kako biste izbegli infekcije.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



