





 Pratite nas preko RSS-a
Hakovani u prevodu: Pomoću titlova napadači mogu hakovati vaš računar dok gledate filmove
Vesti, 24.05.2017, 23:14 PM
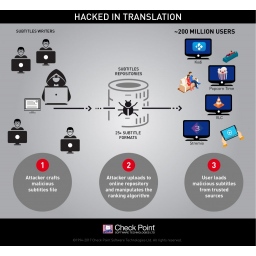
Ako gledate filmove sa prevodom, možda će vas zabrinuti da mali fajl kao što je titl može omogućiti napadačima da preuzmu potpunu kontrolu nad vašim računarom dok vi uživate u filmu.
Tim istraživača iz firme Check Point otkrili su ranjivosti u četiri najpopularnija programa za gledanje filmova, koje hakeri mogu iskoristiti da preuzmu kontrolu nad bilo kojim uređajem pomoću ovih ranjivosti. Bez obzira da li je u pitanju računar, smart televizor ili mobilni uređaj, dovoljan je maliciozni kod ubačen u titlove.
"Otkrili smo da se mogu napraviti zlonamerni titlovi koji se mogu automatski isporučiti milionima uređaja, zaobilazeći sigurnosni softver i dajući napadačima potpunu kontrolu nad inficiranim uređajem i nad podacima koje on čuva", kažu istraživači iz Check Pointa.
Ranjivi plejeri koji su do sada preuzeti 220 miliona puta su: VLC, popularni VideoLAN Media Player, Kodi (XBMC), Popcorn Time, softver pomoću koga možete odmah gledati filmove i serije i Stremio, program za video stream za filmove, TV serije i TV kanale.
Ranjivosti su u načinu na koji ovi plejeri procesuiraju titlove i ako se iskoriste, ove ranjivosti izlažu milione korisnika riziku od hakovanja.
Istraživači su u videu koji je objavljen na YouTubeu pokazali kako zlonamerno napravljeni titl za film dodat u Popcorn Time plejer može pomoći napadačima da preuzmu kontrolu nad Windowsom.
Napadači mogu preuzeti potpunu kontrolu nad celim lancem snabdevanja titlovima, tako da nije potrebno da izvode Man-in-the-Middle napad, a nije im potrebna ni interakcija korisnika.
Check Point je o ovome obavestio VLC, Kodi, Popcorn Time i Stremio. Stremio i VLC su pre dve nedelje objavili ispravljene verzije softvera, Stremi 4.0 i VLC 2.2.5. Verzija 17.2 programa Kodi je objavljena danas. I zakrpa za Popcorn Time je dostupna za preuzimanje.
Korisnicima se savetuje da što pre ažuriraju svoje programe.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



