





 Pratite nas preko RSS-a
Hakovanje kućnog testa na COVID-19 i lažiranje rezultata
Vesti, 22.12.2021, 11:00 AM
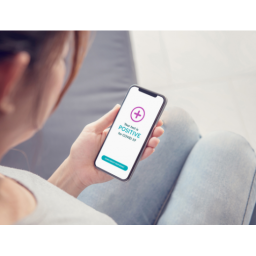
Stručni konsultant finske kompanije F-Secure Ken Genon uspeo je da promeni rezultate kućnog testa na COVID-19 i dobije željeni rezultat presretanjem i modifikacijom Bluetooth saobraćaja sa uređaja pre nego što je stigao u aplikaciju. Genon je otkrio grešku u kućnom testu brisa nosa australijskog proizvođača Ellume, koji je dizajniran tako da analizira i prenosi podatke pratećoj aplikaciji koja prikazuje i čuva rezultate. Prema saopštenju za medije kompanije F-Secure, kompanija Ellume je sada rešila problem.
Proces falsifikovanja rezultata testa nije bio jednostavan. Istraživač je koristio rootovani Android uređaj da bi pristupio i analizirao podatke koje je test slao aplikaciji. Odatle, Genon je mogao da utvrdi kako su rezultati poslati i kako je verifikovana njihova autentičnost. Zatim je napisao dve skipte kojima je uspeo da promeni negativan rezultat u pozitivan. Kada je dobio imejl sa svojim rezultatima od Ellumea, rezultat je bio pozitivan.
Ellume kaže da je sledio preporuke stručnjaka kompanije F-Secure kako bi se osiguralo da su podaci tačni i da je napravio promene u aplikaciji koje bi trebalo da otežaju analizu njenih podataka ili hakovanje prenosa podataka. Genon je za Verge rekao da nije testirao da li je ono što je uradio na Androidu primenljivo i na iOS verziju aplikacije i da je cilj njegovog istraživanja bio da utvrdi da li “prosečna osoba” može da lažira pozitivan ili negativan rezultat COVID testa. On je rekao da bi, u teoriji, neko mogao da koristi njegovo istraživanje da modifikuje aplikaciju Ellume koja bi mogla da se instalira na telefon bez rootovanja, tako da uvek daje pozitivan ili negativan rezultat.
Iako je Genon prikazao samo lažiranje pozitivnog rezultata, „proces funkcioniše u oba smera“, rekao je F-Secure. Genon kaže da je, pre nego što je Ellume objavio zakrpe, „neko sa odgovarajućom motivacijom i tehničkim veštinama mogao da iskoristi ove nedostatke kako bi osigurao da oni, ili neko sa kim rade, dobiju negativan rezultat svaki put kada se testiraju“.
Ellume sada radi na „portalu za verifikaciju“ koji će omogućiti vlastima da potvrde da su njihovi kućni testovi autentični i da analizira sve svoje prethodne rezultate radi provere tačnosti. Ellume kaže da nijedan rezultat do sada nije bio lažiran.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



