





 Pratite nas preko RSS-a
Hakovanje ''pametnih'' auto-perionica može oštetiti automobile i povrediti vozače i putnike
Vesti, 28.07.2017, 12:00 PM
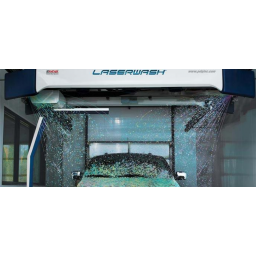
Dvojica američkih istraživača Bili Rios i Džonatan Bats otkrili su propuste u pametnim perionicama automobila koje prodaje američka kompanija PDQ, koja proizvodi sa internetom povezanu opremu i softver za pranje automobila.
Prema tvrdnjama istraživača, bezbednosni propusti koje su oni otkrili mogu se iskoristiti za nanošenje štete automobilima, povređivanje vozača i putnika ili zaposlenih u auto-perionicama.
Propusti su otkriveni još u januaru 2015., ali je PDQ ignorisao upozorenja istraživača viiše od dve godine, iako su oni objavili svoje otkriće na samitu Kaspersky Security koji je održan u Meksiku te godine.
Propusti utiču na LaserWash, LaserJet i ProTouch, opremu koja se prodaje i instalira u auto-perionicama u celom svetu, ne samo u SAD. Reč je o potpuno automatizovanim perionicama, u kojima se automobili peru mlazevima vode i voska koji dolaze iz mehaničke ruke koja ide oko vozila. Ove perionice su posebno popularne u SAD, jer ne zahtevaju direktno ljudsko učešće u pranju automobila. Vozači sami mogu birati sa menija koji je dostupan na ekranu osetljivom na dodir paket koji žele, i to bez pomoći zaposlenih u perionicama.
Ovi kompleksni uređaji rade na Windows CE i imaju ugrađeni web server koji omogućava zaposlenima u auto-perionicama daljinski nadzor i upravljanje. I upravo u tome je i problem.
Rios koji je poznat po hakovanaju IoS uređaja, i bagovima koje je otrkio u sistemima za medicinsku negu i drugoj industrijskoj opremi, kaže da se zainteresovao za pranje automobila kada je od prijatelja čuo priču o nesreći koja se dogodila nekoliko godina ranije kada je jedan od tehničara pogrešno konfigurisao uređaj tako da je mehanička ruka udarila mini kombi i porodicu koja je bila u njemu snažnim mlazom vode. Vozač je oštetio automobil i perionicu jer je dao gas i brzo pobegao iz komore.
Istraživači su otkrili mogućnost zaobilaženja autentifikacije u login proceduri ovog servera koja im je omogućila pristup kontrolnom panelu uređaja.
Oni kažu da čak i da nisu otkrili ovaj propust, većina vlasnika auto-perionica ne menja dodeljenu administratorsku lozinku - 12345 - koja omogućava napadačima pristup celokupnom sistemu opreme auto-perionica.
Istraživači kažu da su prijavili bag kompaniji PDQ još 2015., ali da PDQ nije preduzeo ništa povodom toga. Dok su čekali da PDQ ispravi propust, istraživači su nastavili da eksperimentišu sa opremom za auto-perionice. Do tada, oni su nisu mogli da potvrde u praksi svoju teoriju da je moguće hakovati sistem za pranje automobila, a onda je jedna firma u državi Vašington pristala da pomogne istraživačima, i ustupila im svoj kamionet koji je bio žrtva daljih eksperimenta.
Tokom tog vremena oni su razvili nove exploite koji koriste mogućnost zaobilaženja autentifikacije ili dodeljenu lozinku za povezivanje sa opremom za pranje, isključivanje sigurnosnih senzora i menjanje podrazumevane procedure.
Tako su moguće izmene u radu senzora za vrata koja se mogu zatvoriti dok automobil ili čovek izlaze iz komore za pranje, a posledica toga može biti oštećenje automobila ili povređivanje ljudi.
Istraživači kažu da mogu da promene pokrete mehaničke ruke za pranje koja može da udari automobil ili da se pomeri tako da bude blizu automobila i da mlazom vode praktično zarobi ljude u autu. Na sličan način, vrata komore se mogu zatvoriti i zarobiti ljude u komori.
Sve ove radnje mogu da budu automatizovane tako da napadač može da skenira internet i nađe ranjive servere, i pomoću svoje skripte napravi haos u auto-perionicama na drugom kraju sveta.
PDQ je reagovao tek kada se umešao ICS-CERT (Industrial Control Systems Cyber Emergency Response Team) koji je objavio upozorenje da je oprema ovog proizvođača nebezbedna. Tek posle ovog upozorenja, PDQ je objavio preporuke za vlasnike auto-perionica koji koriste opremu ove kompanije, koje između ostalog, uključuju i preporuku za promenu dodeljene lozinke. Kompanija je obećala da će ispraviti propust.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



