





 Pratite nas preko RSS-a
ID Ransomware: Servis koji će vam reći koji je ransomware inficirao vaš računar
Vesti, 14.04.2016, 01:00 AM
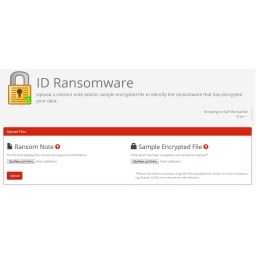
Saradnik Bleeping Computera, istraživač Majkl Gilespi, pokrenuo je web sajt ID Ransomware na kome žrtve ove vrste malvera mogu potražiti pomoć.
Gilespi je jedan od ljudi koji je pomogao da se nađe rešenje za žrtve ransomwarea CryptoHost (Manamecrypt) koji je ovih dana privukao pažnju zbog svog specifičnog načina delovanja. Naime, CryptoHost ne koristi enkripciju da bi blokirao pristup fajlovima, već određene vrste fajlova smešta u RAR fajl zaštićen lozinkom.
Gilespi je sa grupom drugih istraživača otkrio kako doći do lozinke RAR fajla i povratiti fajlove.
U pokušaju da i žrtvama drugih ransomwarea olakša život, ovaj istraživač je pokrenuo web sajt koji omogućava korisnicima računara zaraženim ransomwareima da identifikuju uzročnika infekcije i da saznaju da li postoji način da vrate fajlove bez plaćanja.
Servis detektuje i identifikuje 52 ransomwarea na osnovu poruke o otkupu i nekog od šifrovanih fajlova. Žrtve moraju da otpreme poruku o otkupu i šifrovani fajl i da sačekaju odgovor nekoliko sekundi ili nekoliko minuta.
Nakon toga, web sajt će reći koji je ransomware inficirao računar.
Ako prepozna ransomware, i ako se fajlovi mogu dešifrovati, korisnik će biti usmeren ka alatu za deširfovanje.
Ako nema načina da se dešifruju podaci u ovom trenutku, korisniku se savetuje da napravi kopiju kriptovanih fajlova u nadi da će u budućnosti biti pronađeno rešenje. Pored toga, korisnik se upućuje na stranicu foruma Bleeping Computer gde se diskutuje o ransomwareu koji je inficirao njegov računar.
Na spisku ransomwarea koje ID Ransomware servis može da identifikuje su: 7ev3n, Booyah, Brazilian Ransomware, BuyUnlockCode, Cerber, CoinVault, Coverton, Crypt0L0cker, CryptoFortress, CryptoHasYou, CryptoJoker, CryptoTorLocker, CryptoWall 2.0, CryptoWall 3.0, CryptoWall 4.0, CrySiS, CTB-Locker, DMA Locker, ECLR Ransomware, EnCiPhErEd, Hi Buddy!, HOW TO DECRYPT FILES, HydraCrypt, Jigsaw, JobCrypter, KeRanger, LeChiffre, Locky, Lortok, Magic, Maktub Locker, MireWare, NanoLocker, Nemucod, OMG! Ransomcrypt, PadCrypt, PClock, PowerWare, Radamant, Rokku, Samas, Sanction, Shade, SuperCrypt, Surprise, TeslaCrypt 0.x, TeslaCrypt 2.x, TeslaCrypt 3.0, TeslaCrypt 4.0, UmbreCrypt, Unknown, VaultCrypt.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



