





 Pratite nas preko RSS-a
Iako su tvrdili suprotno, najveći američki naftovod ipak isplatio hakerima 5 miliona dolara
Vesti, 14.05.2021, 09:19 AM
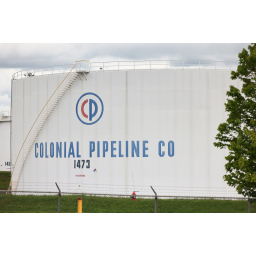
Nakon razornog sajber napada na jedan od najvećih naftovoda u Sjedinjenim Državama, koji je privremeno zatvorio mnoge benzinske pumpe i prouzrokovao porast cena goriva prvi put od 2014. godine, naftovod ponovo radi. Ali Colonial Pipeline, kompanija koja upravlja naftovodom, navodno je platila otkup od skoro 5 miliona dolara u roku od nekoliko sati, izvestio je Bloomberg. Izvori Wall Street Journala takođe su potvrdili da je Colonial Pipeline platio otkupninu.
To je suprotno izveštajima Reutersa, CNN-a i drugih medija koji su posle napada, citirajući izvore iz kompanije, objavili da neće biti plaćanja hakerima. CNN-ovi izvori insistirali su na tome da Colonial Pipeline još nije platio otkupninu i verovatno je neće ni platiti, jer je kompanija, uz pomoć američke vlade, „uspela da vrati najvažnije podatke koji su ukradeni“.
Sajt The Verge kaže da je vest zabrinjavajuća zbog toga što bi uspešno završen posao mogao da ohrabri i druge hakere. I ranije su posle ovakvih incidenata neke manje kompanije i državne institucije plaćale da bi povratile pristup svojim računarima, ali “ovo je možda jedan od najupečatljivijih primera napada ransomwarea do sada”, a vest da je hakerima plaćeno mogla bi da inspiriše druge sajber kriminalce.
Bloomberg citira stručnjaka za digitalnu forenziku sa kojim je razgovarao, a koji je rekao da pet miliona dolara nije naročito velika suma novca za ovako nešto. „Otkupnina obično iznosi oko 25 do 35 miliona dolara za takvu kompaniju”, rekao je izvršni direktor LIFARS-a Ondrej Krehel, koji smatra da su napadači shvatili da su napali pogrešnu kompaniju i izazvali odgovor vlasti. U ponedeljak su se hakeri koji su napali Colonial Pipeline izvinili zbog „posledica po društvo“ koje su izazvali i obećali da će u budućnosti birati manje kontroverzne ciljeve.
Nije jasno koji su delovi naftovoda bili pogođeni napadom. Portparol kompanije je rekao da operativni sistemi kompanije nisu ugroženi, a izvori CNN-a da je napad pogodio sistem naplate, pa kompanija nije bila sigurna da će moći pravilno da naplaćuje gorivo.
Američki predsednik Bajden potpisao je izvršnu naredbu čiji je cilj poboljšanje nacionalne sajber bezbednosti, a Bela kuća je posebno navela Colonial Pipeline, hakovanje SolarWindsa i ranjivosti Microsoft Exchange servera kao probleme kojima će se vlada pozabaviti.
Naftovod je ponovo počeo sa radom u sredu uveče. Snabdevanje naftom trebalo bi da se vrati u normalu tokom vikenda.
Ipak, „ovo nije poput pritiskanja prekidača za svetlo - ovaj cevovod dugačak 8850 km nikada nije bio zatvoren u svojoj istoriji ... to će potrajati“, rekao je Bajden.
On je rekao i da SAD ne krive Rusiju direktno: „Ne verujemo da je ruska vlada umešana u ovaj napad, ali imamo snažne razloge da verujemo da kriminalci koji su izvršili napad žive u Rusiji.“
Bajden je takođe najavio konkretne mere protiv ransomwarea, rekavši da je ministarstvo pravde oformilo novu radnu grupu posvećenu procesuiranju hakera koji rade sa ransomwareom. On je odbio da komentariše da li je Colonial Pipeline platio otkupninu.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



