





 Pratite nas preko RSS-a
''Imperija uzvraća udarac'': Rat dve špijunske hakerske grupe
Vesti, 17.04.2015, 00:30 AM
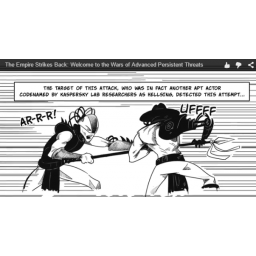
Istraživači iz kompanije Kaspersky zabeležili su redak i neobičan primer napada jedne hakerske grupe koja se bavi sajber špijunažom na drugu. 2014. godine Hellsing, mala i relativno nepoznata grupa koja se bavi sajber špijunažom a čije su mete najčešće vlade i diplomatske organizacije u Aziji, bila je meta spear fišing napada koji je izvela druga hakerska grupa, posle čega je grupa Hellsing rešila da uzvrati udarac.
Do ovog otkrića istraživači Kaspersky Laba došli su slučajno dok su istraživali aktivnost Naikona, špijunske hakerske grupe čiji su ciljevi takođe organizacije u azijsko-pacifičkom regionu. Reč je o jednoj od najaktivnijih APT (advanced persistent threat) grupa u Aziji, koja je poznata po svom backdooru nazvanom RARSTONE. Naikon uglavnom koristi spear fišing dokumente u svojim napadima, sa CVE-2012-0158 exploitima. I dok su mnogi njihovi napadi bili uspešni, jedan od ciljeva napada je, umesto da otvori dokumente, odlučio da uradi nešto drugo.
Istražujući aktivnost grupe Naikon, istraživači Kaspersky Laba su primetili da je jedan od ciljeva Naikona primetio pokušaj infekcije njegovih sistema spear fišing emailom sa zlonamernim prilogom.
Cilj je na ovaj email odgovorio emailom u kome je ispitao pošiljaoca u vezi autentičnosti emaila, i očigledno nezadovoljan odgovorom, nije otvorio prilog. Ubrzo posle toga, cilj je prosledio pošiljaocu email koji je sadržao njegov sopstveni malver. U prilogu tog emaila bilo je RAR fajl sa lozinkom, što omogućava da se izbegnu antivirusni skeneri besplatnog email servisa koji su koristili napadači. Unutar RAR fajla nalazila su se dva PDF fajla i jedan SCR fajl. Za SCR fajl se ispostavilo da je backdoor namenjen grupi Naikon.
Taj potez je pokrenuo istragu i doveo do otkrića APT Hellsing grupe.
Način na koji je izveden kontranapad ukazuje da je Hellsing grupa želela da identifikuje grupu Naikon i da prikupi informacije o njoj.
Dublja analiza Hellsinga otrkila je spear fišing emailove sa malicioznim prilozima koji su dizajnirani sa ciljem širenja špijunskog malvera u različitim organizacijama. Ako žrtva otvori maliciozni atačment, njen sistem biva inficiran prilagođenim backdoorom koji može da preuzima i otprema fajlove, da ažurira i deinstalira samog sebe. Prema rečima istraživača, broj ciljeva koje je do sada na ovaj način napala grupa Hellsing je oko 20.
Kaspersky je detektovao i blokirao Hellsing malver u Maleziji, na Filipinima, u Indiji, Indoneziji i SAD, a većina žrtava je locirana u Maleziji i na Filipinima. Napadači su takođe veoma izbriljivi kada je u pitanju vrsta organizacija koje napadaju, i njihovi pokušaji infekcije uglavnom su usmereni na vlade i diplomatske entitete.
Napad Helssinga na grupu Naikon je svojevrsni “osvetnički lov na vampire”, u stilu “Imperija uzvraća udarac”, kažu istraživači. Oni dodaju da su i ranije viđeli slučajne napade jedne grupe na drugu kada su krale adrese iz kontakata žrtava i zatim masovno slale emailove svima sa tih kontakt listi. Međutim, ovde je najverovatnije u pitanju primer “namernog APT na APT napad”, kako ga je opisao Kostin Raiu, direktor Tima za globalno istraživanje i analizu u Kaspersky Labu.
Više detalja o ovome možete naći na blogu Kaspersky Laba, Securelist.com.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



