





 Pratite nas preko RSS-a
Još jedan napad malicioznim reklamama na posetioce porno sajta xHamster
Vesti, 29.04.2015, 08:00 AM
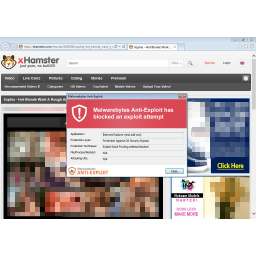
Istraživači iz kompanije Malwarebytes otkrili su malvertajzing kampanju na popularnom porno sajtu xHamster koji mesečno ima 514 miliona posetilaca.
Ovaj incident je sličan onom koji se dogodio krajem januara na istom sajtu i sa istom oglasnom mrežom.
Maliciozne reklame oglasne mreže TrafficHaus uočene su u petak, a nakon što su istraživači o tome obavestili TrafficHaus, maliciozni oglasi su u subotu odmah uklonjeni. Međutim, s obzirom na veliki broj posetilaca sajta, istraživači pretpostavljaju da je ovim napadom pogođeno na desetine hiljada posetilaca sajta.
Za infekciju računara bilo je dovoljno posetiti web sajt xHamster, pod uslovom da je browser ili neki od njegovih dodataka neažuriran.
Napad je počinjao malicioznom reklamom na sajtu xHamster sa skraćenim Google URL-om koji je vodio potencijalne žrtve do exploit alata Angler. Svaka IP adresa je ciljana samo jednom, rekli su istraživači.
Servisi koji skraćuju linkove omogućavaju fleksibilnost u pogledu toga da je moguće stalno imati nove linkove i izbeći crne liste. Dok neki servisi za skraćivanje linkova imaju lošu reputaciju, Googleovom servisu se veruje. Iako je Google na kraju stavio na crnu listu taj URL, sajber kriminalci stalno menjaju skraćene linkove, i tako se ovo pretvara u igru mačke i miša.
Angler proverava da li potencijalne žrtve koriste Kaspersky i Norton antivirusne proizvode pre nego što iskoristi CVE-2104-4130 ranjivost u Internet Exploreru.
Ranjivi računari su na kraju inficirani malverom Bedep, i još jednom malicioznom komponentom koju kriminalci koriste za zaradu od lažnih klikova na reklame.
I tu nevolje za korisnika ne prestaju. Bedep krišom učitava exploit alat Magnitude. To znači da računari koje je već kompromitovao Angler će kompromitovati još jedan exploit alat i biće inficirani još jednim malverom.
Ovo je verovatno slučaj kada više kriminalnih grupa žele da dele inficirani računar. Isti inficirani računar mogu istovremeno koristiti različiti kriminalci - neki za prevare sa oglasima, neki za spam, pa čak i za delovanje nekog bankarskog trojanca.
Poslednjih meseci exploit alat Angler je jedan od najaktivnijih. Istraživači kažu da su videli brojne malvertajzing napade u kojima se koriste nedavno ispravljeni sigurnosni propusti.
Zbog toga bi korisnici morali da se staraju o tome da njihov operativni sistem, softver na računaru, browseri i dodaci za njih budu ažurirani.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



