





 Pratite nas preko RSS-a
Još jedan pljačkaški pohod malvera Dexter: južnoafričke banke izgubile milione dolara
Vesti, 17.10.2013, 08:28 AM
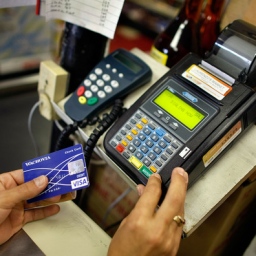
Južnoafričke banke izgubile su na desetine miliona dolara zbog sajber napada na POS (Point of Sale) uređaje u restoranima, prodavnicima i hotelima. Kriminalci su po svemu sudeći koristili novu verziju dobro poznatog malvera Dexter, specijalno dizajniranu za krađu podataka platnih kartica sa POS uređaja.
Malver Dexter dovodi se u vezu sa serijom napada na POS sisteme u Velikoj Britaniji, SAD i desetinama drugih zemalja krajem prošle godine.
Malver krade podatke sa magnetne trake kartica, što omogućava kriminalcima da izrade njihove kopije koje se potom koriste za kupovinu.
Južnoafrički stručnjaci veruju da se krivci za krađu nalaze negde u Evropi, iako nisu sigurni o kojoj evropskoj državi je reč, a Interpol i Europol već tragaju za počiniocima.
Nije još uvek jasno ni kako je malver dospeo na POS uređaje.
„Ovo je verovatno najgori napad ove veste u pogledu gubitaka“, rekao je Valter Voker, izvršni direktor regulatornog tela platnog sistema Južne Afrike PASA. Voker kaže da je porast broja prevara uočen ranije ove godine, krajem januara i početkom februara. U početku se mislilo da je reč o senzonskoj pojavi, ali kako je obim prevara rastao, PASA je angažovala kompaniju specijalizovanu za digitalnu forenziku da bi se ustanovilo šta se događa.
Kada je pronađen krivac, malver Dexter, pristupilo se čišćenju antivirusnim softverom.
Malver Dexter krade samo podatke sa magentnih traka kartica, ali ne i PIN kodove ili CVV brojeve za autorizaciju plaćanja. To je razlog zbog čega lopovi nisu mogli da podižu novac sa bankomata niti da koriste ukradene podatke za online kupovinu, već su kopije kartica korišćene samo za plaćanja u restoranima, prodavnicama i hotelima.
Lanac restorana brze hrane KFC je jedna od kompanija koja je pretrpela najveće gubitke, potvrdio je vlasnik ove kompanije.
Običan antivirusni softver bi verovatno uklonio malver, ali ovo je bila posebna verzija malvera koju ne bi mogao detektovati običan antivirusni skener koji je svakom dostupan, rekao je Voker. Zato je angažovana firma Foregenix da razvije antivirusni program koji bi uklonio Dexter sa zaraženih uređaja.
Vlasti su pronašle neke falsifikovane kartice koje su korišćene za kupovinu u prodavnicama u SAD, a američka policija uhapsila je one koji su ih koristili.
Stručnjaci kažu da više nema razloga za strah jer su POS uređaji očišćeni od malvera. Ipak, vlasti su pozvale one koji primete sumnjive transakcije na svojim računima da odmah kontaktiraju banku koja je izdala karticu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



