





 Pratite nas preko RSS-a
Kada na Googleu tražite određeni softver, izbegavajte oglase u rezultatima pretrage
Vesti, 29.12.2022, 13:00 PM
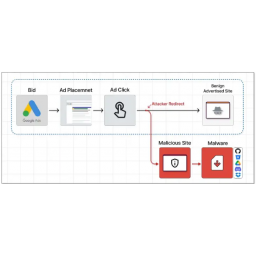
Korisnici koji na Googleu traže popularni softver kao što je, između ostalog, AnyDesk, Dashlane, Grammarly, Malwarebytes, Microsoft Visual Studio, MSI Afterburner, Slack i Zoom, mete su nove kampanje zlonamernog oglašavanja koja zloupotrebljava Google Ads da bi korisnicima bio isporučen trojanizovani softver koji inficira uređaje žrtava malverima kao što su Raccoon Stealer i Vidar.
Oni koji su odgovorni za ove infekcije koriste naizgled legitimne veb sajtove sa malim greškama u nazivima domena. Ovi lažni sajtovi se pojavljuju na vrhu rezultata Google pretrage u obliku oglasa kada se pretražuju određene ključne reči.
Krajnji cilj ovakvih napada je prevariti korisnike da preuzmu malver.
U kampanji koju je otkrio Guardio Labs, napadači su napravili mrežu benignih sajtova koji se reklamiraju na pretraživaču. Kada korisnici kliknu na njih, preusmeravaju se na stranicu na kojoj je trojanizovani ZIP fajl koji se nalazi na Dropboxu ili OneDriveu.
Guardio Labs, koji je kampanju nazvao MasquerAds, kaže da za nju odgovorna grupa pod imenom Vermux, koja „zloupotrebljava ogromnu listu brendova“.
Operacija Vermux uglavnom je fokusirana na korisnike u Kanadi i SAD, a sajtovi koji se koriste za potrebe ove kampanje prilagođeni su pretragama za AnyDesk i MSI Afterburner. Žrtve se inficiraju kriptomajnerima i malverom Vidar.
Ovo nije prvi put da se Google Ads platforma koristi za širenje malvera. Jednu takvu kampanju otkrio je Microsoft prošlog meseca a cilj napada bio je infekcija uređaja BATLOADER-om, koji se zatim koristi za infekciju uređaja Royal ransomwareom.
Sajber-kriminalci su sličnu taktiku koristili i za distribuciju malvera IcedID preko kopija veb sajtova poznatih aplikacija kao što su Adobe, Brave, Discord, LibreOffice, Mozilla Thunderbird i TeamViewer.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



