





 Pratite nas preko RSS-a
Kako hakeri mogu prevariti WinZip da instalira malver na računaru
Vesti, 14.12.2020, 10:30 AM
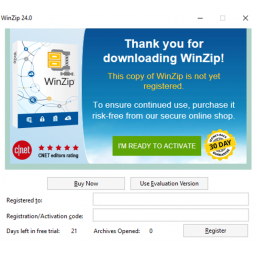
Istraživači iz SpiderLabsa u kompaniji Trustwave Security upozorili su na ranjivost u WinZip 24 koja može dovesti do infekcije malverom. Naime, oni su pomoću Wiresharka otkrili da WinZip 24 šalje zahteve za proveru ažuriranja u otvorenom tekstu, i da se ista komunikacija koristi i za prikazivanje upita za završetak besplatnog probnog perioda. Ova komunikacija se vrši u otvorenom tekstu preko HTTP-a, a ne HTTPS-a, što bi napadači mogli da iskoriste za isporuku malvera.
Neko ko ima mogućnost da na ovaj način vidi saobraćaj programa, može izmeniti i ukrasti tekst.
Ono što ranjivost čini još opasnijom je to što zahtev za ažuriranje sadrži osetljive informacije koje bi napadač mogao videti, uključujući registrovano korisiničko ime, registracioni kod i ostale relevantne informacije potrebne za obradu zahteva.
To znači da svako ko je na istoj mreži kao i korisnik koji koristi ranjivu verziju WinZipa može da prevari aplikaciju da preuzme ažuriranje sa servera napadača umesto sa legitimnog servera za ažuriranje WinZipa. Tako korisnik može pokrenuti maliciozni kod kao da je validno ažuriranje.
Sa druge strane, iskačući prozor probnog perioda takođe se može iskoristiti na sličan način.
Ažuriranjem na WinZip 25, ovaj problem se automatski rešava jer novija verzija koristi HTTPS, ali treba napomenuti da nadogradnja nije besplatna. Međutim, ako neko želi da nastavi da koristi probnu verziju, trebalo bi da promeni podešavanja WinZipa tako da program ne traži ažuriranja automatski.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



