





 Pratite nas preko RSS-a
Kako je Tor postao raj za sajber kriminalce
Vesti, 07.03.2014, 09:58 AM
Iako je stvorena da pomogne političkim disidentima da zaobiđu restirkcije mrežnog saobraćaja i sakriju svoje online aktivnosti od autoritarnih režima, anonimna mreža Tor je već dugo sjajan alat za sajber kriminalce koji, razumljivo, takođe žele da sakriju svoje aktivnosti ali i infrastrukturu.
Tor mreža je pre svega besplatan softver koji ima korisnike koji posećuju sajtove, razmenjuju poruke na forumima itd. - baš kao i „običan“ internet. Ali postoji jedna značajna razlika. Tor mreža je jedinstvena po tome što omogućava svojim korisnicima da ostanu anonimni tokom svojih aktivnosti na mreži. Mrežni saobraćaj je potpuno anoniman: nemoguće je identifikovati korisnikovu IP adresu na TOR-u i utvrditi ko je taj korisnik u stvarnom životu. Štaviše, Tor izvori koriste takozvane pseudodomene koji uništavaju svaki pokušaj da se otkriju korisnikovi lični podaci.
Poslednjih meseci stručnjaci iz kompanije Kaspersky Lab su pažljivo proučavali Tor mrežu. I nešto što je odmah očigledno jeste da je sve više prisutan element sajber kriminala.
„Iako infrastruktura Tor mreže i izvori sajber kriminala nisu na istoj skali sa običnim internetom, uspeli smo da pronađemo otprilike 900 skrivenih onlajn servisa,“ kaže Sergej Lozkin, glavni istraživač za bezbednost u analitičkom timu za globalna istraživanja u kompaniji Kaspersky Lab.
Mogućnosti za stvaranje foruma koji okupljaju sajber kriminalce, rad marketa i sakrivanje C&C servera malvera (server za komandu i kontrolu) je ono što sve više privlači kriminalce Tor mreži.
Tor je savršeno mesto da se sakrije zlonamerna infrastruktura u obliku skrivenih servisa. Stručnjaci često otkrivaju nove i nove operacije kriminalaca koji koriste Tor za hostovanje C&C servera koje njihovi malveri kontaktiraju da bi dobili instrukcije. Tako je Kaspersky Lab otkrio da Tor koriste Zeus, Trojanac Chewbacca POS kao i prvi Android Trojanac za Tor nazvan Torec.
Iako pravljenje Tor komunikacijskog modula u okviru malvera podrazumeva dodatni posao za one koji razvijaju malver, takvi C&C serveri imaju mnogo prednosti - teško ih je otrkiti i ugasiti, ali i staviti na crnu listu.
„Mi očekujemo da će doći do porasta broja Tor malvera, kao i Tor podrške za postojeće malvere“, kaže Lozkin.
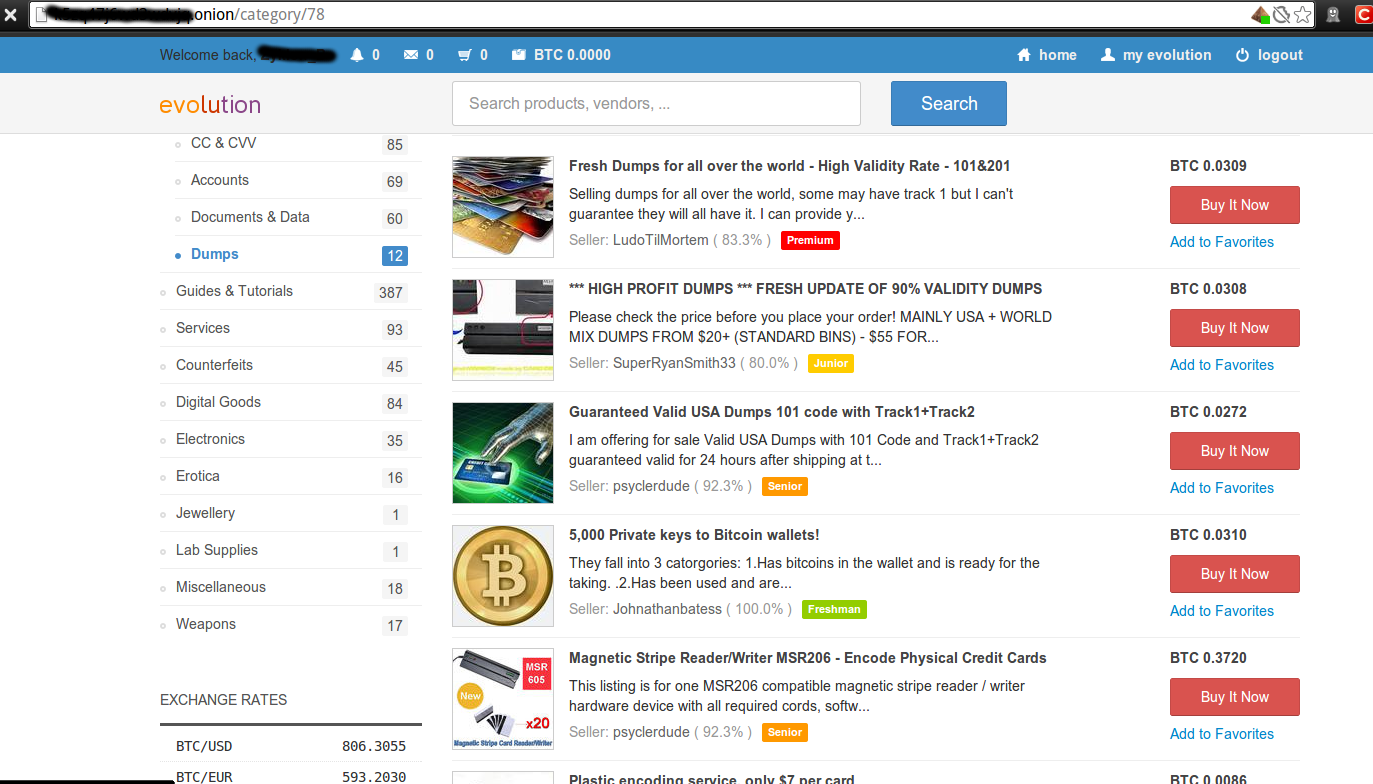
Tor takođe postaje idealno skrovište za online prodavnice na kojima se trguje nelegalnom robom. Sada ugašeni Silk Road je u svoje vreme bio sinonim za takve markete, a od njegovog osnivanja, a posebno pošto su ga američke vlasti zatvorile, bezbroj drugih marketa niče kao pečurke posle kiše. Nelegalna trgovina se i posle gašenja Silk Road-a nastavila neometano, a korisnici Tor foruma nude i prodaju narkotike, oružje, malvere, nelegalne usluge, ukradene lične i finansijske podatke i drugo.
Tako zarađeni novac treba oprati pre nego što najzad dođe u ruke kriminalaca. I još jednom Tor je savršeno rešenje za to jer nudi bitcoin servise koji imaju tu namenu.
Sajber kriminalci mogu kreirati nalog, deponovati bitcoine koji mogu biti podeljeni na različite sume, prenošene kroz više desetina novčanika da bi bilo kakva istraga bila veoma komplikovana“, kaže Lozkin.
Više detalja o ovome možete naći na blogu kompanije Kaspersky Lab, Securelist.com.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



