





 Pratite nas preko RSS-a
Kako je propao plan autora ransomwarea koji se hvalio da je neuhvatljiv
Vesti, 18.03.2016, 00:00 AM
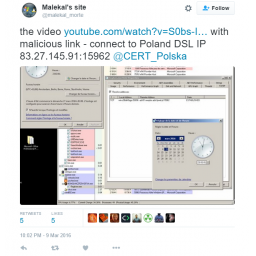
Pre nekoliko dana istraživač Malekal Morte primetio je ransomware koji se širio preko YouTube reklama u kojima se reklamirao crack za Far Cry Primal. YouTube video sadržao je link za crack, koji je bio inficiran ransomwareom koji je šifrovao fajlove na zaraženim računarima koristeći AES enkripciju. Svaki šifrovani fajl dobio bi ekstenziju “locked” a autor malvera tražio je od žrtava da mu plate 0,5 bitcoina (oko 200 dolara).
Ovo ne bi bila neka novost da autor ransomwarea nije razljutio istraživače i žrtve obaveštenjem o otkupu koje je ostavio na zaraženim računarima, kojim je ponižavao žrtve, i hvalio se kako nikada neće biti uhvaćen.
“Nikada me nećete nači. Policija nikada neće moći da me nađe. Samo napred, pokušajte ako želite, ali ne očekujte da vam podaci budu vraćeni. Oni će brinuti o tome da pomognu društvu, a ne da vama pomognu da poštujete krajnji rok. Ako vam budu rekli da im je potreban vaš računar na nekoliko dana, verovatno ga nećete videti skoro, ni njega, a kamoli vaše podatke. Ja ovo radim već pet godina i nisam još uvek uhvaćen.”
Ton poruke nije se dopao zajednici istraživača koji se bave problemima bezbednosti, pa je nekolicina njih udružila snage i sprovela analizu malvera koja je otkrila da je autor ransomwarea napravio kobnu grešku koristeći open source EDA2 projekat.
EDA2 je ustvari open-source ransomware koji je početkom godine izazvao polemike o kojima drski haker nije izgleda znao ništa.
Reč je o eksperimentu turskog istraživača Utku Sena koji je namerno ostavio backdoor u kodu C&C servera ransomwarea koji je sada iskoristio za pristup serveru ovog kriminalaca da bi došao do ključeva za dešifrovanje fajlova.
Ovi ključevi se nalaze u Dropbox fajlu, a oni kojima je potrebna dodatna pomoć mogu je zatražiti na forumu Bleeping Computers.
U pomenutom fajlu ima 656 ključeva za dešifrovanje što znači da je toliko i korisnika čiji su računari zaraženi. Samo troje njih je platilo traženi otkup.
Malekal i Sen su tako pokvarili planove autora ransomwarea koga su locirali i koji se prema njihovim saznanjima nalazi u Poljskoj.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



