





 Pratite nas preko RSS-a
Kako prevariti Googleovu dvofaktornu autorizaciju - evo šta su hakeri smislili
Vesti, 13.06.2016, 01:00 AM
Dvofaktorna autorizacija (2FA) je dodatna zaštita za naloge koji mnogi online servisi pružaju svojim korisnicima. Ona funkcioniše tako da od korisnika naloga zahteva da unese kod koji je dobio SMS porukom na svoj broj telefona pošto je prethodno uneo lozinku za pristup nalogu koji je zaštićen sa 2FA.
Ako korisnik to ne uradi odmah, pokušaj prijavljivanja na nalog se klasifikuje kao pokušaj hakovanja naloga, pa se pristup nalogu blokira čak i ako se unese ispravna lozinka.
Imajući ovo u vidu, može se zaključiti da su kriminalcima koji bi da hakuju nalog zaštićen dvofaktornom autorizacijom vezane ruke. Ali kada su u pitanju prevare, njima ideje nikada ne manjkaju. Evo šta je smislio neko ili grupa njih, kako je moguće zaobići 2FA.
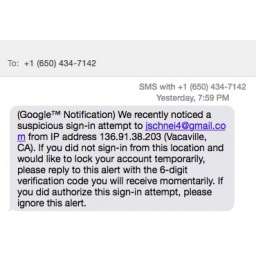
Aleks Meko suosnivač sajta Clearbit.com objavio je na Twitteru sliku SMS poruke koju je dobio a koju je poslao nepoznati napadač koji je formulusao poruku tako da izgleda kao da je šalje Google.
“Primetili smo sumnjiv pokušaj prijavljivanja na jschnei4@gmail.com sa IP adrese 136.91.38.203 (Vacaville, CA). Ako se niste prijavili sa ove lokacije i želite da vaš nalog bude privremeno blokiran, molimo vas da odgovorite na ovo upozorenje šestocifrenim verifikacionim kodom koji ćete odmah dobiti. Ako ste odobrili ovaj pokušaj prijavljivanja, ignorišite ovo upozorenje.”
Na ovaj način, napadač priprema potencijalnu žrtvu da će dobiti 2FA kod za njegov ilegalan pokušaj prijavljivanja koji je izveo.
Napadač će onda pokušati da pristupi nalogu žrtve, ali kada od njega bude zatražen 2FA kod, on će taj kod dobiti od žrtve, u ovom slučaju od Aleksa Mekoa koji će želeti da zaštiti svoj nalog privremenim blokiranjem i “slanjem koda Googleu”. Kod će umesto Google stići do napadača, koji onda treba da ga unese na stranicu za prijavljivanje i da pristupi Mekoovom nalogu, i to praktično uz njegovu pomoć.
Srećom, Meko je prepoznao pokušaj prevare i nije naseo na ovo, što ne znači da neko drugi ne bi. Imajte to na umu.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



