





 Pratite nas preko RSS-a
Ko napada industrijske kontrolne sisteme
Vesti, 19.03.2013, 06:59 AM
Od otkrića kompjuterskog crva Stuxnet, industrijski kontrolni sistemi ISC i nadzorni sistemi SCADA (Supervisory Control and Data Acquisition) podjednako su zanimljivi i stručnjacima za bezbednost i napadačima.
Pre nekoliko decenija, u vreme kada je započela primena ovih sistema, nije bilo mnogo razloga za brigu o bezbednosti ovih sistema. Međutim, od momenta kada su ovi sistemi počeli da se povezuju sa internetom ili LAN-om, bilo je samo pitanje vremena kada će briga o njihovoj bezbednosti doći na dnevni red. Sa pojavom Stuxnet-a, problemi su tek započeli.
Nedavno objavljeni izveštaj kompanije Trend Micro pokazuje da su ovi sistemi u međuvremenu postali meta, koja je izložena čestim napadima.
Trend Micro je postavio svojevrsnu zamku, honeypot arhitekturu, koja oponaša brojne SCADA i ICS uređaje sa ranjivostima koje se uobičajeno nalaze na sličnim sistemima.
Dostupni na internetu preko obične Google pretrage, kao što je i inače slučaj sa mnogim od tih sistema, Trend Micro-ov honeypot se našao na meti i automatizovanih i ciljanih napada, a prvi takav napad zabeležen je već posle 18 sati.
Od 39 napada, 12 su bili ciljani napadi, dok su za 13 napada bii odgovorni isti akteri koji su ponavljali napade nekoliko puta tokom nekoliko dana, tako da su ove napade istraživači okarakterisali kao ciljane i/ili automatizovane.
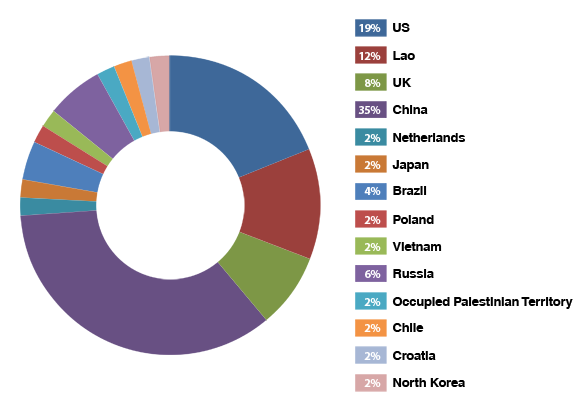
Zanimljivo je i da je 35% ovih napada došlo iz Kine, a 19% iz SAD. Ostali učesnici u napadima imali su znatno manji udeo, a među drugim istaknutim “igračima” su oni iz Laosa (12%), Velike Britanije (8%), Rusije (6%) i Brazila (4%).
Osim statistike o zemljama iz kojih dolaze napadi, istraživanje se posebno bavilo i nekim od ranjivosti koje su napadači pokušali da iskoriste u napadima, kao i vrstama napada, među kojima se našao i pokušaj “spear” fišing napada na administratora sajta.
Više o svemu ovome možete saznati iz dokumenta koji je objavio Trend Micro “Who’s Really Attacking Your ISC Equipment?” (pdf).

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



