





 Pratite nas preko RSS-a
Kopija popularne ekstenzije ''ChatGPT for Google'' krade Facebook naloge
Vesti, 23.03.2023, 10:00 AM
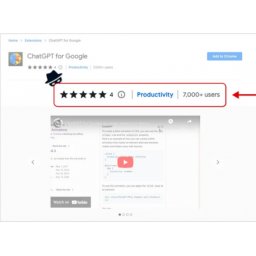
Više od 9000 ljudi preuzelo je iz Chrome veb prodavnice trojanizovanu verziju legitimnog ChatGPT dodataka za Chrome, koja krade Facebook naloge.
Ekstenzija je kopija popularnog dodatka za Chrome pod nazivom „ChatGPT for Google“ koji nudi integraciju sa ChatGPT-om u rezultatima pretrage i koja ima više od milion instalacija. Zlonamerna verzija ima dodatni kod koji je zaslužan za krađu kolačića Facebook sesija korisnika.
Ekstenzija koju je otkrio istraživač Guardio Labsa Nati Tal, objavljena je u Chrome veb prodavnici 14. februara ove godine. Međutim, njen autor je počeo da je reklamira putem oglasa u Google pretrazi tek 14. marta, i od tada je ovaj dodatak za Chrome imao oko 1000 instalacija dnevno.
Tal, koji je o svom otkriću obavestio Google, kaže da ekstenzija komunicira sa istom infastrukturom kao i sličan dodatak za Chrome koji je primećen početkom meseca i koji je imao više od 4000 instalacija do trenutka kada ga je Google uklonio iz svoje prodavnice. Tal zbog toga veruje da je ovaj dodatak deo iste kampanje, i da su ga oni koji stoje iza nje čuvali kao rezervu u slučaju da njihova prva ekstenzija bude otkrivena i uklonjena iz Chrome veb prodavnice.
Ekstenzija je reklamirana putem oglasa u rezultatima pretrage koji se pojavljuju kada se traži „Chat GPT 4“. Ovi plaćeni oglasi vode korisnike na lažnu stranicu „ChatGPT for Google“, a odatle na stranicu dodatka u zvaničnoj Chrome veb prodavnici.
Nakon instalacije, ekstenzija radi oni što se od nje očekuje - ChatGPT integracija u rezultatima pretrage, ali takođe pokušava da ukrade kolačiće sesije za Facebook naloge.
Ukradeni kolačići omogućavaju napadačima da se prijave na Facebook naloge žrtava i dobiju pun pristup njihovim profilima, uključujući i funkcije oglašavanja u poslovne svrhe.
Malver zloupotrebljava Chrome Extension API da bi došao do Facebook kolačića koje šifruje pomoću AES ključa. Ukradeni podaci se zatim šalju na server napadača. Napadači zatim dešifruju ukradene kolačiće da bi preoteli Facebook naloge žrtava koje onda koriste za zlonamerne reklamne kampanje ili distribuciju zabranjenog propagandnog materijala.
Malver automatski menja podatke za prijavu za kompromitovane Facebook naloge kako bi sprečio žrtve da vrate kontrolu nad njima. Ime i slika profila se zamenjuju imenom i slikom osobe po imenu „Lilly Collins“ koja ne postoji.
Google je sada uklonio ovu ekstenziju iz Chrome veb prodavnice, ali nema sumnje da napadači imaju i plan B i da bi se uskoro mogla pojaviti njihova nova ekstenzija.
Naslovna fotografija: Guardio Labs

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



