





 Pratite nas preko RSS-a
Korisnici računara u Evropi nesvesni rizika od neažuriranih dodataka za browsere
Vesti, 28.07.2014, 11:05 AM
Stručnjaci često apeluju na korisnike da ne odlažu ažuriranje sistema i programa jer je preuzimanje i primena dostupnih ispravki za bezbednosne propuste u njima od ključnog značaja za bezbednost uređaja i samih korisnika. To posebno važi za dodatke za browsere koji su, ako su neažurirani, laka meta na napadače.
Međutim, sudeći po najnovijim statističkim podacima koje je objavila nemačka firma Cyscon GmbH, apeli stručnjaka izgleda da ne dolaze do evropskih korisnika. Prema ovim podacima, korisnici u većini evropskih zemalja koriste neažurirane browsere za surfovanje internetom i tako sebe i svoje uređaje izlažu velikom riziku.
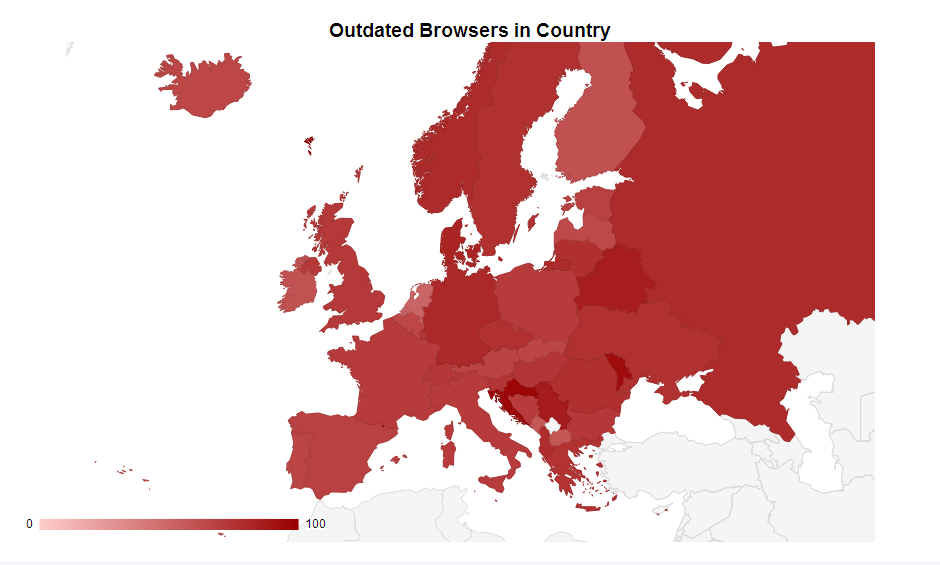
Cyscon GmbH je objavio interaktivnu mapu koja prikazuje procente korisnika u zemljama Starog kontinenta koji koriste zastarele pluginove za browsere.
Prema podacima sa mape, najsvesniji rizika koje predstavljaju neažurirani dodaci za browsere su korisnici u Holandiji, u kojoj 51% korisnika računara ima bar jedan plugin u browseru koji treba ažurirati.
Oni koji imaju najveće šanse da postanu žrtve sajber kriminalaca zahvaljujući činjenici da neažurirane pluginove za browsere ne vide kao opasnost su korisnici iz Hrvatske, u kojoj 97% korisnika nema instalirana sva dostupna ažuriranja za dodatke.
Za Hrvatskom sledi Moldavija sa 94%, Srbija sa 87% i Nemačka sa 80% korisnika sa neažurianim pluginovima.
Najvećem riziku izloženi su oni koji surfuju internetom koristeći Microsoftov Internet Explorer sa neažuriranim pluginovima, kažu iz Cyscon GmbH. Prema istraživanju koje je nedavno objavio Bromium, Internet Explorer je bio “najranjiviji” browser u prvoj polovini godine.
Analiza browsera koju je sproveo Cyscon GmbH pokazuje i da je najranjiviji plugin Java, jer 47% korisnika ne koriste najnoviju verziju, a zatim sledi Adobe Acrobat sa 27% korisnika koji ne koriste najnoviju verziju plugina.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



