





 Pratite nas preko RSS-a
Lažna Evernote ekstenzija prikazuje neželjene reklame korisnicima Chromea
Vesti, 24.08.2014, 23:04 PM
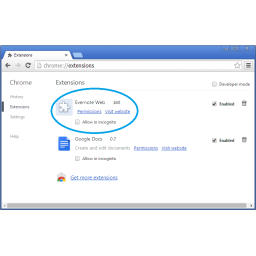
Stručnjaci kompanije Malwarebytes su upozorili na lažni dodatak Evernote za Chrome koji spamuje korisnike reklamama ubacujući Javascript u svaku stranicu koju posete. Korisnicima se čini da iskačući prozori i reklame prikazuju sajtovi koje posećuju, iako je ustvari za njihovo prikazivanje odgovoran lažni Evernote dodatak za browser.
Potencijalno neželjeni program (PUP, Potentionally Unwanted Program) je potpisao “Open Source Developer, Sergei Ivanovich Drozdov”, iako je izdavač kasnije povukao sertfikat. To je još jedno podsećanje da se ne može uvek verovati programu samo zato što je digitalno potpisan, kažu iz Malwarebytesa.
Kada se PUP pokrene, on krišom instalira ekstenziju za browsere Google Chrome, Torch i Comodo Dragon. Ekstenzija je u formi tri JavaScript fajla i jednog HTML fajla. Ovi fajlovi su na Windows 7 instalirani u Chromeovom folderu za ekstenzije.
Za Google Chrome instalacija ekstenzije se realizuje ažuriranjem fajla “Preferences”.
Naziv instalirane ekstenzije je “Evernote Web” baš kao i prave ekstenzije sa Evernote.com.
Kada se u odeljku za ekstenzije Google Chromea klikne na link “Visit website” dospeva se na stranicu Chrome prodavnice i to onu gde se nalazi prava ekstenzija Evernote Web. Chrome veruje da je instalirana prava ekstenzija što potvrđuje dugme “Launch App”.
Kada se klikne na to dugme sa instaliranom lažnom ekstenzijom, ništa se ne događa, iako bi bilo normalno da se pojavi login prozor za Evernote.
Ekstenzija koristi content script da bi radila u kontekstu web stranica koje korisnik pregledava. Content script garantuje da će ekstenzija biti učitana na svakoj web stranici pa kada korisnik posećuje web stranice ekstenzija mu prikazuje reklame, koje vode do još potencijalno neželjenih programa i ponuda.
Na sreću, uklanjanje ekstenzije je jednostavno. Za korisnike Chromea to znači da je dovoljno posetiti stranicu sa ekstenzijama u Chromeu i kliknuti na ikonu sa kantom, i posao je završen. Pored toga, korisnici mogu skenirati računar nekim antivirusnim programom da bi bili sigurni da dok su koristili ekstenziju nisu još nešto usput “pokupili”.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



