





 Pratite nas preko RSS-a
Lažna ažuriranja za Chrome, Firefox i Flash Player inficiraju računare trojancima Chthonic i NetSupport
Vesti, 13.04.2018, 12:00 PM
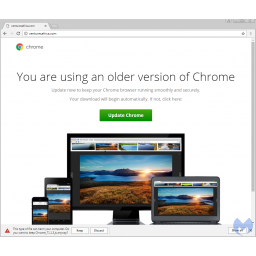
Bezbednosni istraživač kompanije Malwarebytes Džerom Segura otkrio je novu kampanju distribucije malvera čiji organizatori koriste više hiljada hakovanih sajtova kako bi preusmerili korisnike na web stranice na kojima ih čekaju lažna softverska ažuriranja čiji je zadatak da računare posetilaca inficiraju malverom.
Prema rečima Segure, ova veoma organizovana i dinamična kampanja je počela pre četiri meseca, u decembru 2017. godine.
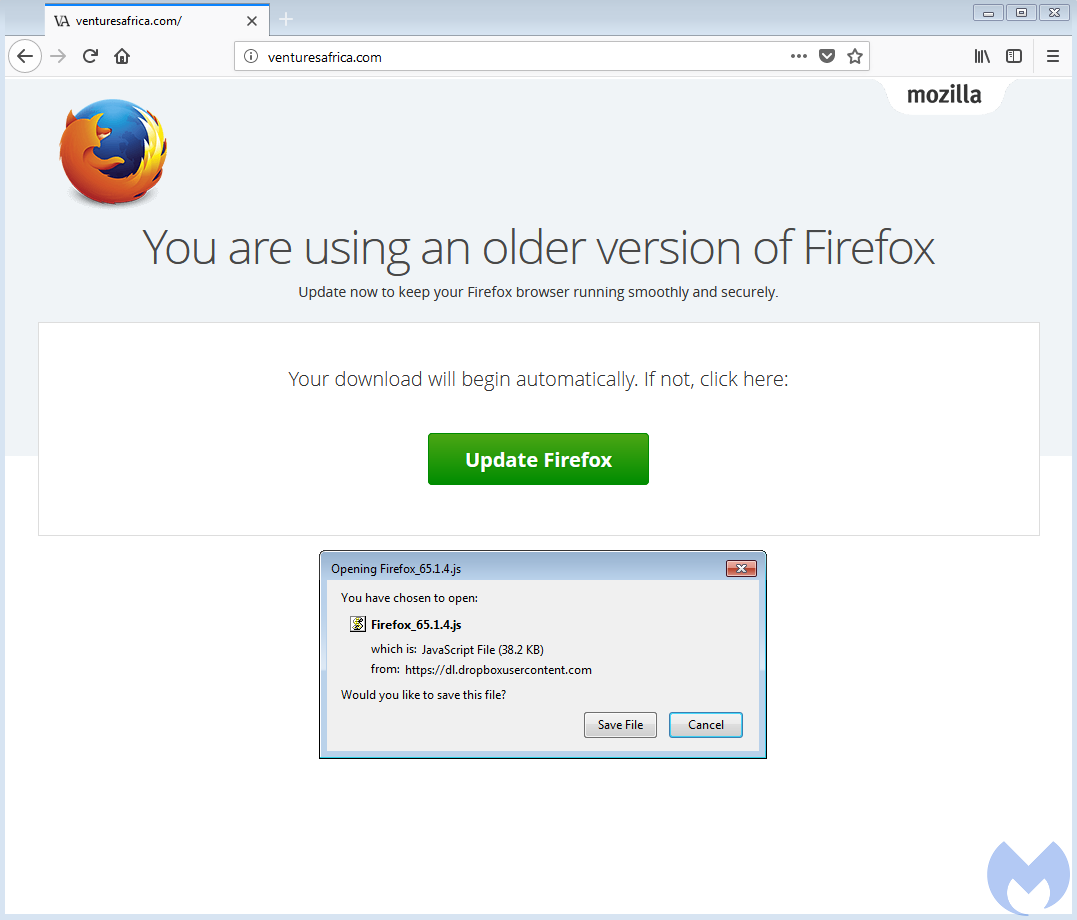
Segura je ovu kampanju nazvao "FakeUpdates" jer svi zlonamerni web sajtovi preusmeravaju potencijalne žrtve na web stranice na kojima se hostuju paketi lažnih ažuriranja za različite tipove softvera, a najčešće za Google Chrome, Mozilla Firefox, Internet Explorer ili Adobe Flash Player.
Kriminalci koji stoje iza ove kampanje oslanjaju se na hakovane sajtove da bi preoteli legitimni saobraćaj za stranice sa lažnim ažuriranjima.
Segura kaže da je primetio da najveći deo saobraćaja dolazi sa hakovanih WordPress, Joomla i Squarespace sajtova, ali i da je primetio da kriminalci koriste i druge CMS platforme.
Način na koji su kriminalci otimali saobraćaj sa ovih sajtova podrazumevao je ubacivanje JavaScript koda u već postojeće JS fajlove na sajtu, ili tako što bi u potpunosti učitali novi JS fajl. Uloga ovog zlonamernog JS koda bila je da sprovede korisnike kroz niz automatskih preusmeravanja sve dok ne završe na drugim hakovanim web sajtovima na kojima su kriminalci hostovali stranice sa paketima lažnih ažuriranja.
Korisnici koji bi bili prevareni da preuzimu pakete ažuriranja nisu dobijali EXE fajl, već još jednu JS skriptu, obično hostovanu na linku Dropboxa. Pokretanje JS skripte bi preuzelo i instaliralo payload malvera.
Segura kaže da je u pitanju bio bankarski trojanski Chthonic, ali u izveštajima nekih drugih istraživača koji su se bavili istom kampanjom spominje se NetSupport (RAT) trojanac za daljinski pristup.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



