





 Pratite nas preko RSS-a
Lažna ažuriranja za pregledače inficiraju uređaje bankarskim trojancima i ransomwareom
Vesti, 04.10.2019, 08:00 AM
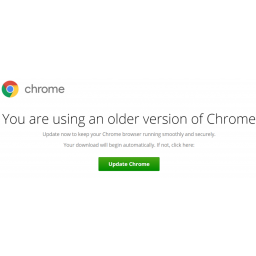
Na hakovanim web sajtovima sajber-kriminalci nude lažna ažuriranja za pregledače da bi zarazili uređaje posetilaca bankarskim trojancima, upozorila je kompanija FireEye. U nekim slučajevima, napadači naknadno koriste exploit alate kako bi se kompromitovanu mrežu zarazili ransomwareom.
U periodu od maja do septembra ove godine, FireEye je zabeležio incidente u kojima su poslovni korisnici bili zaraženi malverom preko lažnih ažuriranja pregledača.
Hakovani sajtovi su prikazivali „lažna ažuriranja“ putem JavaScript upozorenja u kojima se navodi da korisnik koristi staru verziju web pregledača i da bi trebalo da preuzme ponuđeno „ažuriranje“ kako bi pregledač mogao da radi “glatko i sigurno”.
Kada se klikne dugme za ažuriranje, preuzima se ili HTML fajl (HTA), JavaScript ili Zip arhive sa JavaScript fajlovima.
Kada se preuzeti fajl pokrene, pokreće se skripta koja sakuplja informacije o računaru i šalje ih nazad na komandni i kontrolni server (C2) napadača.
Server tada odgovora drugom skriptom koja se pokreće na uređaju žrtve da bi se preuzeo i instalirao malver. Istraživači kompanije FireEye navode da su primetili malvere poput Dridexa, NetSupport Managera, AZORulta ili Chthonica, ali da je Dridex najčešće korišćen.
Pored informacija koje kradu bankarski trojanci, skripta takođe koristi besplatni alat Nircmd.exe za pravljenje skrinšotova radne površine koji se takođe šalju na C2.
Dridex je korišćen za instaliranje BitPaymer ili DoppelPaymer ransomwarea na mrežama žrtava.
Istraživači su otkrili i da napadači koriste backdoor koji dolazi u paketu sa Dridexom za bočno širenje ransomwarea po kompromitovanoj mreži.
Napadači su koristili PowerShell Empire, Koadic, mimikatz i druge alate za prikupljanje lozinki i bočno kretanje unutar mreže.
Kada je mreža ispitana i dragoceni podaci koje su pronašli bankarski trojanci izvučeni, napadači će izvesti konačni napad ransomwareom poput DoppelPaymera ili BitPaymera širom mreže kompanije koristeći PSExec.
I BitPaymer i DoppelPayment su dobro poznati po zahtevima za ogromnim otkupninama. Na primer, poznati su slučajevi u kojima je DoppelPaymer tražio otkupninu u rasponu od 80000 do preko 2 miliona dolara.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



