





 Pratite nas preko RSS-a
Lažne LinkedIn pozivnice vode do Trojanca Cridex
Vesti, 20.03.2012, 09:05 AM
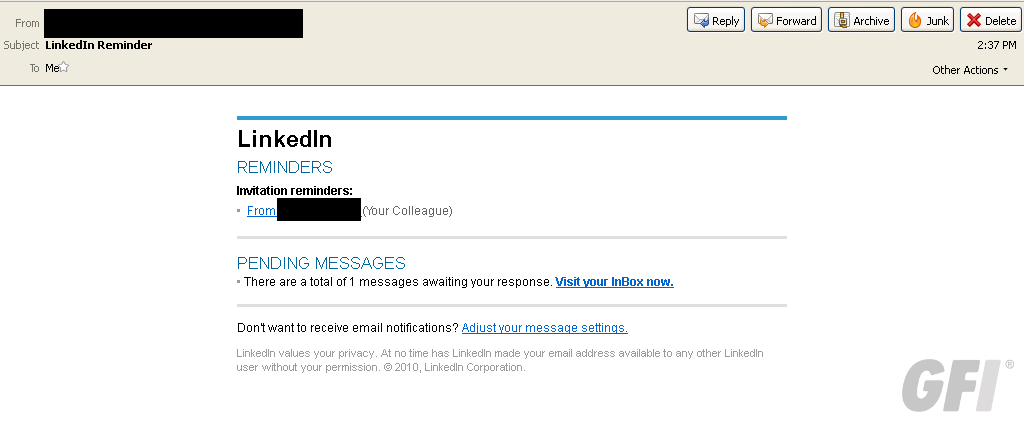
GFI Labs je upozorio korisnike poslovno-društvene mreže LinkedIn da obrate pažnju na emailove koje navodno šalje LinkedIn u kojima se nalazi podsednik o navodnim pozivnicama koje su primili i koje čekaju da na njih bude odgovoreno.
Linkovi u lažnim email porukama koje navodno dolaze od LinkedIna odvode korisnike na veb sajt na kome se nalazi ozloglašeni BlackHole exploit alat. Ukoliko BlackHole uspešno iskoristi postojeće ranjivosti u softveru na računaru korisnika, on istalira dobro poznatog kradljivca podataka potrebnih za prijavljivanje na naloge, Trojanca Cridex.
Pored krađe lozinki za naloge društvenih mreža i online banking, Cridex je osposobljen za različite zlonamerne aktivnosti.
Korisnicima se savetuje da ne klikću na linkove u sumnjivim emailovima. Pored toga, još jedna mera zaštite korisnika je da sajtove, uključujući i LinkedIn, posećuju tako što će ili koristiti sopstvene bookmarkovane linkove ili ukucavanjem adrese sajta u adresni bar brauzera.

Izdvojeno
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Pratite nas

Nagrade


Prijatelji



