





 Pratite nas preko RSS-a
Lažni CCleaner 'na sniženju'
Vesti, 15.08.2011, 08:19 AM
Sve što preuzimate sa interneta može biti opasno po bezbednost vašeg računara. Problem je u tome što je vrlo često teško napraviti razliku između legitimnih programa i dokumenata i onih koji maskirani u njih ustvari kriju maliciozni kod.
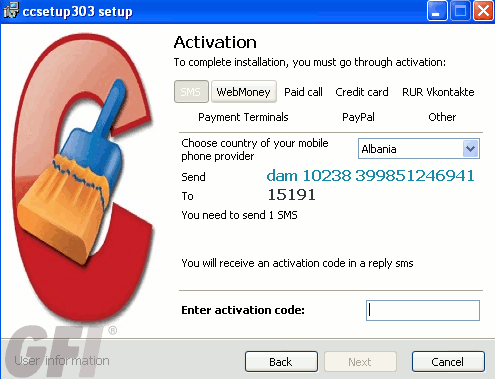
To ilustruje i nedavno otkriće istraživača kompanije GFI ruskog veb sajta na adresi myccleaner.ru na kojem se nudi preuzimanje popularnog alata za optimizaciju sistema CCleaner. Kada korisnik koji je dospeo na ovaj sajt preuzme fajl predstavljen kao legitimni program - ccsetup303.exe i pokuša da ga instalira, od njega će biti zatraženo da plati 5 dolara za aktivaciju programa.
Prava cena CCleaner-a, odnosno njegove premium verzije iznsi 24,95 dolara onda kada se program preuzima na zvaničnom sajtu, pa možda u tome leži objašnjenje na šta su računali oni koji su za lažni program sa istim nazivom ponudili manju cenu.
Neiskusniji korisnici mogli bi biti prevareni na takav način. Dobra okolnost je će oni korisnici koji imaju instaliran i ažuiran antivirusi program na svom računaru biti obavešteni da je reč o malicioznom programu, jer gore spomenuti fajl detektuje 29 od 43 antivirusnih programa koji su uključeni u VirusTotal. Kaspersky Lab ga detektuje kao Hoax.Win32.ArchSMS.hkhb.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



