





 Pratite nas preko RSS-a
Lažni Chrome prozori mogu prevariti i najopreznije
Vesti, 21.03.2022, 10:30 AM
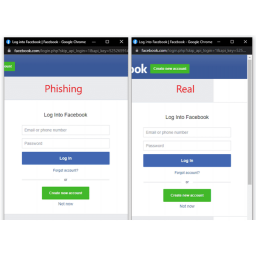
Ako spadate u one oprezne, možda biste primetili lažni prozor pregledača dizajniran da vas prevari da pomislite da ste na stranici za prijavu koja vam je potrebna. Stranica se možda neće pravilno učitati, grafika može biti suptilno promenjena ili URL može izgledati pogrešno, što će vas navesti da posumnjate da ste na pravom sajtu.
Međutim, svi saveti koje ste ikad videli ili čuli o tome kako da izbegnete fišing napad, mogli bi se pokazati beskorisnim zahvaljujući alatu koji je razvio jedan istraživač bezbednosti, pomoću kojeg bi čak i najoprezniji mogli da budu prevareni da pomisle da svoje podatke dele sa legitimnim sajtom.
Uobičajeni savet da se samo proveri URL da bi se izbegao fišing, zbog napada koji je dizajnirao istraživač bezbednosti mr.d0x nazvanog “Napad pregledača u pregledaču” („Browser in the Browser (BitB) Attack“), sada više nije dovoljan. mr.d0x je objavio je komplet alata za fišing pomoću kojih je moguće kreirati obrasce za prijavu za fišing koristeći lažne prozore Chrome pregledača.
Kada se prijavljujete na veb sajtove, često ćete videti opciju za prijavljivanje sa Google, Microsoft ili Apple nalogom. Na primer, obrazac za prijavu za DropBox vam omogućava da se prijavite pomoću Apple ili Google naloga. Kada kliknete na dugme “Login in with Google” ili “Login in with Apple”, prikazaće se prozor pregledača za SSO (single sign-on) prijavu, koji će od vas tražiti da unesete svoje podatke i prijavite se pomoću izabranog naloga.
Traka za adresu onemogućena je u SSO prozorima, ali bez obzira na to možete da koristite prikazanu URL adresu da biste proverili da li se recimo legitimni google.com domen koristi za prijavu na sajt.
Hakeri su u prošlosti pokušavali da kreiraju lažne SSO prozore koristeći HTML, CSS i JavaScript, ali obično postoji nešto u vezi sa prozorima što ih čini sumnjivim.
Novi „Browser in the Browser (BitB) Attack“ alat koji je objavio mr.d0x koristi unapred pripremljene šablone za kreiranje lažnih, ali realističnih Chrome iskačućih prozora koji uključuju prilagođene URL adrese. U suštini, ovaj napad podrazumeva lažne prozore pregledača unutar stvarnih prozora pregledača.
mr.d0x je šablone objavio na GitHubu. On je rekao BleepingComputeru da su šabloni veoma jednostavni za korišćenje i da se mogu koristiti za bilo koju onlajn platformu.
Ako koristite menadžer lozinki, BitB napad će biti neuspešan jer menažer lozinki neće automatski popunjavati podatke za prijavu zato što BitB ne prikazuje prave obrasce.
Pored toga, da bi ovakav napad bio uspešan, potencijalna žrtva se mora dovesti na sajt napadača, što znači da ako ste oprezni sa linkovima u imejl ili SMS porukama, mogli biste izbeći ovakav napad.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



