





 Pratite nas preko RSS-a
Lažni Microsoft skeneri navode korisnike da uklone antivirus
Vesti, 25.08.2026, 11:00 AM
Lažni sajtovi koji se predstavljaju kao Microsoftov bezbednosni servis prikazuju izmišljene rezultate skeniranja i navode korisnike da uklone antivirus, nakon čega pokušavaju da im ukradu lične i bankarske podatke, upozorili su istraživači kompanije Malwarebytes.
Sajtovi koriste naziv SysScan i Microsoftov brend, a posetiocima nude proveru da li njihov antivirus ispravno radi. Bez obzira na stanje računara, skeniranje se završava upozorenjem da uređaj ima ozbiljne bezbednosne probleme i da ih izaziva instalirani antivirus.
Korisnicima se zatim saopštava da Windows više ne podržava antivirusne programe drugih proizvođača i da postojeći program moraju odmah da uklone. Ova tvrdnja je netačna i predstavlja početak prevare sa navodnim povraćajem novca, čiji je cilj da žrtva ukloni zaštitu, omogući udaljeni pristup računaru i preda prevarantima osetljive podatke.
Malwarebytes je pronašao 11 ovakvih sajtova na jednom serveru. Iako koriste različite domene, svi funkcionišu na gotovo isti način: prikazuju lažno skeniranje, okrivljuju antivirus za navodne probleme, prikupljaju podatke korisnika i pripremaju ih za telefonski razgovor sa osobom koja se predstavlja kao službenik zadužen za refundaciju.
Skeniranje deluje uverljivo zato što sajt zaista očitava određene podatke koje pregledač može da otkrije, među kojima su operativni sistem, dimenzije ekrana, približnu lokaciju, memoriju uređaja, broj procesora, mrežni podaci i dostupne funkcije pregledača. Međutim, rezultati prikazani korisniku nisu povezani sa tim podacima.
U kodu stranice pronađeno je 50 unapred napisanih upozorenja o navodno kompromitovanom sandboxu pregledača, neaktivnim bezbednosnim funkcijama, ranjivoj memoriji, nepostojećem TPM modulu i zastarelim Windows zakrpama. Broj dana za koji sistem navodno kasni sa ažuriranjima generiše se nasumično, pa ponovno skeniranje daje drugačiji rezultat.
Ukupna ocena bezbednosti programski je ograničena na vrednost između 13 i 30 od mogućih 100. To znači da sajt ne može da prikaže pozitivan rezultat bez obzira na stvarno stanje računara.
Zahtev da žrtva ukloni antivirus ima dve svrhe. Time se uklanja program koji bi mogao da blokira softver za udaljeni pristup ili druge alate koje prevaranti nameravaju da instaliraju, a istovremeno se otkriva koji bezbednosni proizvod žrtva koristi. Na listi se nalazi 28 antivirusnih programa, uključujući i rešenja namenjena kompanijama, što ukazuje na to da prevara može biti usmerena i na zaposlene koji koriste službene računare.
Nakon navodnog skeniranja prikazuje se obrazac koji prikuplja ime, adresu, brojeve telefona, imejl adresu, naziv banke, korisničko ime za kriptovalute, traženi iznos refundacije, podatke o antivirusu, kao i ID i lozinku za sesiju udaljenog pristupa. Korisniku je ponuđen izbor između 30 programa za daljinsko povezivanje sa računarom.
Uneti podaci se direktno šalju Telegram botu. Sajt, uprkos tome, na više mesta tvrdi da ništa ne prikuplja i da nijedan podatak ne napušta uređaj.
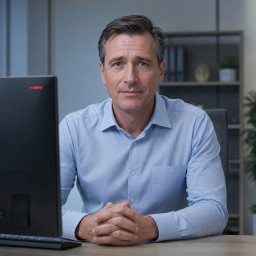
Kada popuni obrazac, žrtva dobija poruku da će je u roku od tri do pet minuta pozvati „menadžer za refundaciju“. Na stranici se prikazuje sintetički video muškarca u kancelariji, čija je svrha da zadrži korisnika i ostavi utisak da je zvanična procedura u toku.
Istraživači su u kodu pronašli i znake da je za izradu stranica možda korišćen AI alat. Kod sadrži brojne komentare koji objašnjavaju način izvođenja prevare, dok su blokovi izmišljenih rezultata označeni kao lažne provere. To, međutim, nije dovoljan dokaz da je kod zaista generisala veštačka inteligencija.
Malwarebytes upozorava da veb-sajt ne može da izvrši stvarno bezbednosno skeniranje računara niti da proveri stanje antivirusnog programa, firmvera, memorije ili Windows zakrpa. Microsoft i dalje podržava antivirusne programe drugih proizvođača, a legitimna refundacija nikada ne zahteva uklanjanje zaštite, instaliranje programa za udaljeni pristup ili dostavljanje bankarskih i kripto podataka.

Izdvojeno
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Haker uz pomoć AI agenata izveo ransomware napad za samo 10 sati i žrtvi ostavio bezbednosni izveštaj

Ransomware napadač uspeo je da za manje od deset sati prodre duboko u mrežu jedne kompanije koristeći AI agente za automatizovanje velikog dela nap... Dalje
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu

Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez kr... Dalje
Pratite nas

Nagrade


Prijatelji



