





 Pratite nas preko RSS-a
Lažni Spotify i Microsoft Store kriju opasni malver koji krade lozinke i podatke sa platnih kartica
Vesti, 21.04.2021, 11:30 AM
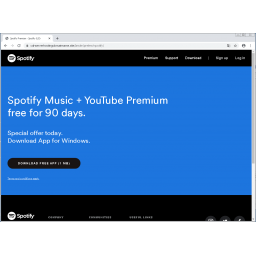
Sajber kriminalci reklamiraju sajtove koje lažno predstavljaju kao Microsoft Store, Spotify i online konverter dokumenata, sa kojih distribuiraju malver koji krade podatke sa platnih kartica i lozinke sačuvane u veb pregledačima.
Napade je primetila kompanija ESET koja je na Twitteru upozorila ljude da budu oprezni.
Napadi počinju oglasima kojima se reklamiraju naizgled legitimne aplikacije.
Na primer, jednim od oglasa korišćenih u ovom napadu reklamira se aplikacija za online šah. Međutim, kada korisnici kliknu na ovaj oglas, dovode se do lažne stranice Microsoft Storea sa lažnom aplikacijom za online igranje šaha, “xChess 3”, koja se automatski preuzima.
Preuzeti zip fajl “xChess_v.709.zip” je zapravo maskirani malver “Ficker” ili “FickerStealer” koji krade informacije.
Drugim oglasima koji su korišćeni u ovim napadima reklamiraju se lažni Spotify i online konverter dokumenata. Kada kliknu na njih, korisnici se odvode na stranice sa kojih će se automatski preuzeti zip fajl koji sadrži malver Ficker.
Kada korisnik otpakuje i pokrene izvršni fajl, umesto šaha ili aplikacije Spotify, pokrenuće se malver Ficker koji počinje da krade podatke koji su sačuvani na računaru.
Ficker je trojanac koji krade podatke, objavljen na ruskim hakerskim forumima u januaru ove godine.
U postu na forumu, programer opisuje mogućnosti malvera uz napomenu da ga svako može rentirati na nedelju dana do šest meseci. On kaže da njegov malver omogućava krađu sačuvanih lozinki iz veb pregledača, čet programa za računare (Pidgin, Steam, Discord) i FTP klijenata.
Pored krađe lozinki, programer tvrdi da se malver može koristiti za krađu kriptovalute i dokumenata, kao i za pravljenje snimaka ekrana aktivnih aplikacija pokrenutih na računarima žrtava.
Te informacije se zatim pakuju u zip fajl koji se šalje napadaču, koji može da izvuče korisne podatke i da ih upotrebi na način na koji to želi.
Imajući u vidu mogućnosti malvera, žrtve ovog napada treba odmah da promene lozinke i urade antivirusno skeniranje računara.
Foto: ESET

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



