





 Pratite nas preko RSS-a
Lažni VPN sajt inficira uređaje posetilaca trojancima koji kradu lozinke
Vesti, 10.12.2019, 03:30 AM
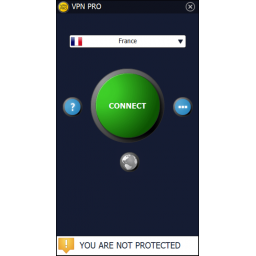
VPN (virtualna privatna mreža) je razumna opcija ako želite da diskretno koristie internet, bez otkrivanja identiteta. Ali, šta ako se pokušaj da zaštitite svoju privatnost završi infekcijom uređaja malverom koji ste “pokupili” na sajtu na kome ste preuzeli VPN softver?
Upravo se to dogodilo sa web sajtom koji je inficirao uređaje korisnika malverima koji kradu lozinke - Vidar i CryptoBot.
Sajber-kriminalci koji su napravili ovaj sajt sakrili su navedene malvere u VPN program InterVPN. Korisnik veruje da koristi VPN uslugu, ali zapravo web sajt instalira trojance na uređaju žrtve.
Kada je instaliran, malver počinje da krade podatke sa računara, počev od lozinki iz veb pregledača. Korisnici su namamljeni da preuzmu InterVPN jer se on reklamira kao najbrži VPN servis a slika koju korisnici vide u reklami je slika autentičnog VPN Pro softvera.
Istraživači koji su otkrili ovaj sajt su takođe otkrili da je napadač prepakovao aplikaciju VPN Pro u trojanca koji koristi AutoHotKey skriptu za preuzimanje malvera. Skripta uspostavlja vezu sa iplogger (.)org za pristup bitbucket(.)org da bi se preuzeo ili malver CryptoBot ili Vidar. Napadač sam bira koji će od dva malvera biti instaliran na određenom uređaju.
Primarna svrha instaliranja dva malvera je krađa korisničkih imena i lozinki za prijavu sačuvanih u web pregledaču, ali infekcija se može proširiti i na druge komponente računara i sisteme. Malver takođe može pokušati da pokrade novčanike kriptovalute, tekstualne fajlove i da napravi snimke ekrana kako bi došao do podataka za prijavu.
Još gore je što se sve događa bez upozoravanja korisnika jer lažni besplatni softver VPN Pro funkcioniše baš kao što VPN obično radi.
Prema rečima istraživača, korisnici rado preuzimaju ovaj zlonamerni novi VPN jer se ne plaća ni nakon završetka probnog perioda. Ali time malver zadržava pristup podacima korisnika, i može ukrasti osetljive lične i finansijske podatke.
Ako želite da zaštitite svoj računar od infekcije, nikada ne preuzimajte VPN softver sa bilo koje platforme osim sa zvaničnih web sajtova poznatih i pouzdanih VPN provajdera. Instalirajte antivirusni program, redovno skenirajte i ažurirajte sistem.
Ovo, međutim, nije prvi put da prevaranti koriste VPN da bi prevarili korisnike. U avgustu ove godine hakeri su klonirali web sajt NordVPN-a da bi poturili korisnicima bankarskog trojanca.

Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



