





 Pratite nas preko RSS-a
Lažni anti-špijunski skener Amnesty Internationala inficira Windows računare opasnim malverom
Vesti, 01.10.2021, 09:30 AM
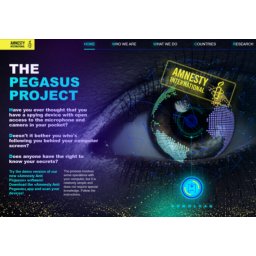
Ciscovi istraživači upozorili su na hakere koji se predstavljaju kao Amnesty International da bi prevarili ljude da preuzmu zlonamerni softver. Oni su registrovali više domena koristeći varijacije naziva poznate svetske organizacije za zaštitu ljudskih prava kako bi reklamirali softver “Amnesty Anti Pegasus”, koji navodno može da skenira uređaje i detektuje špijunski softver izraelske firme NSO Group.
Prevaranti pokušavaju da iskoriste nedavna otkrića Amnesty Internationala o špijunskom softveru Pegaz kako bi inficirali uređaje žrtava manje poznatim alatom za daljinski pristup koji se zove Sarvent koji napadačima obezbeđuje zadnja vrata na računarima žrtava. Hakeri mogu koristiti taj pristup za preuzimanje i pokretanje drugih malvera, kao i za eksfiltraciju podataka poput lozinki.
Napadači očigledno koriste sve veću zabrinutost zbog špijunskog softvera. Zagovornici ljudskih prava dugo kritikuju NSO zbog toga što vlade koriste tehnologiju kompanije za špijuniranje aktivista, disidenata i novinara. Opsežan julski izveštaj Amnesty Internationala otkrio je da je špijunski softver koristio ranjivost u prethodnoj verziji iOS-a za špijuniranje na desetine žrtava.
Zlonamerni softver predstavljen kao skener izgleda kao legitimno antivirusno rešenje specijalno napravljeno za skeniranje sistema i pronalaženje Pegaza i njegovo uklanjanje.
Napadi u kojima se koristi Sarvent izvode se od početka godine, a ciljevi su različiti profili žrtava u nekoliko zemalja.
Ne zna se šta se ranije koristilo kao mamac, ali su istraživači u Cisco Talosu nedavno primetili nove napade u kojima je Sarvent isporučivan putem lažnog veb sajta Amnesty Internationala koji reklamira Anti-Pegasus AV.
Hakeri su se potrudili da malver izgleda kao legitiman antivirus kreiranjem odgovarajućeg korisničkog interfejsa. Odabir ove maske ukazuje na to da hakeri pokušavaju da prevare ljude koji su zabrinuti da su njihovi uređaji možda inficirani Pegazom.
Nije jasno kako se posetioci dovode na lažni veb sajt Amnesty Internationala, ali analiza domena u ovoj kampanji pokazuje da se domenima pristupa širom sveta, iako nema naznaka da je reč o kampanji velikih razmera.
Istraživači sa prilično sigurni da napadač govori ruski jezik. Takođe su pronašli dokaze koji ukazuju na to da je malver stariji nego što se prvobitno mislilo ili da ga je ranije koristio neko drugi.
Na osnovu prikupljenih dokaza, istraživači ne mogu da procene sa sigurnošću motive napadača ali na prvi pogled, izgleda da su hakeri iskoristili veliku novinsku priču da bi zaradili. Međutim, može biti i da napadačima zarada nije motiv, a ono što podržava ovu teoriju je mali broj žrtava i nivo prilagođavanja napada.
Ovo nije prvi put da hakeri koriste priču o Pegazu. Pre nešto više od mesec dana pojavili su se e-mailovi kojima je neko pokušavao da ubedi ljude da su “kolateralna žrtva” Pegaza koji ih je navodno snimao tokom “najprivatnijih trenutaka”. Ucenjivač je pretio da će, ukoliko žrtva ne plati 0,035 bitkoina (oko 1600 dolara u to vreme), snimci biti poslati porodici, prijateljima i poslovnim saradnicima žrtve, ali i da će biti objavljeni na sajtovima “za perverznjake koji vole takav sadržaj”.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



