





 Pratite nas preko RSS-a
Lažni antivirusni programi i Black Hat SEO
Vesti, 30.06.2010, 01:21 AM
Scareware i lažni antivirusni programi koji su se pojavili pre nekoliko godina i od tada do danas pronašli put do velikog broja legitimnih web sajtova, uključujući i sajt New York Times-a, dostigli su epidemijski razmere. Prevarantske metode se uglavnom ponavljaju i dobro su poznate, ali nemamo često priliku da zavirimo iza kulisa i vidimo kako takva šema izgleda iznutra. Evo prilike za to.
U fantastičnom postu, Bojan Zdrnja iz SANS Internet Storm Center, objasnio je kako tačno funkcioniše konkretan napad lažnim antivirusnim programom i predstavio metode koje napadači koriste kako bi se domogli žrtvava i postavili svoje štetne programe na legitimne sajtove. Analiza je započela nabavkom veoma zamrljanog PHP script-a (obfuscated script - script zamrljan kako bi bio teško čitljiv, ali ipak funkcionalan), za koji se ispostavilo, posle izvršene analize da je glavni script kojeg koristi jedna sajber-banda koja deluje koristeći lažne antiviruse.
Napadači postavljaju jedan takav zamrljan script na legitimne sajtove pokretanjem na Apache sa PHP, i koristeći prednost koju im daje loša konfigurisanost ili ranjivosti na web serveru instaliraju script. U međuvremenu, napadači takođe koriste jedan ili pak pregršt master servera za pretragu Google-a kako bi videli koje su ključne reči i trendovi najpopularniji u tom trenutku. Upravo te ključne reči su one na koje sajber-banda želi da usmeri svoju kampanju spam email-ovima i lažnim antivirusom.
Kada su pronađene ključne reči, napadači postavljaju linkove koji sadrže ove reči na sajtove koje su prethodno kompromitovali. Zatim, dok se pretražuju sajtovi, master PHP script kontaktira C&C server napadača i pronalazi dinamički generisanu stranu koja sadrži mnoštvo rečenica koje sadrže određene ključne reči, kao i linkove ka drugim kompromitovanim sajtovima.
“Drugi korak, osim spam linkova, podrazumeva da će pretraživač isto tako posetiti kompromitovane web sajtove. I sada se dešava nešto interesantno što pomaže zagađivanju rezultata pretrage: kada script detektuje posetu sa pretraživača, ali bez potrebnih parametara zagađenja, PHP script napadača će vratiti zahtevanu orginalnu web stranu, ali sa nizom linkova ka drugim kompromitovanim sajtovima koji se nalaze u lokalnoj bazi podataka,” piše Zdrnja.
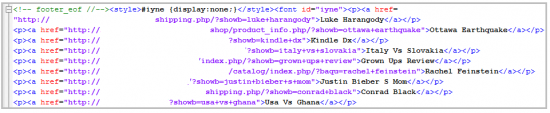
Ideja je da se linkuju svi kompromitovani sajtovi zajedno kako bi se povećao njihov Google PageRank jer je u tome ključ cele igre. Što više podignu PageRank svojih sajtova, više će biti potencijalnih žrtava koje će posetiti ove sajtove. A više posetilaca znači i veću zaradu od lažnih antivirusnih i scareware programa.
Krajnji rezultat svih ovih mahinacija je da se žrtvi prezentuje obaveštenje sa svima dobro poznatim upozorenjima da je računar zaražen i da treba da plati 50 do 75 dolara za licencu kako bi ga očistio od virusa. Ovo je prilično istrošena taktika, ali neverovatno je da funkcioniše veoma dobro za napadače.
Ipak, očigledno je da ovakve prevare ne uspevaju bez dva ključna elementa: ranjivosti web sajta i lakovernosti krajnjeg korisnika. Na žalost, oba ova elementa su napadačima na raspolaganju.
Preuzeto sa


Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



