





 Pratite nas preko RSS-a
Lažni „besplatni“ Claude Opus 5 krije malver koji krade lozinke i kripto novčanike
Vesti, 01.09.2026, 12:00 PM
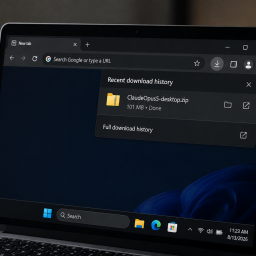
Istraživači kompanije Morphisec otkrili su novi Windows infostealer RevStealer, koji se širi kao lažna desktop aplikacija koja korisnicima obećava besplatan pristup Anthropicovom modelu Claude Opus 5. Umesto AI alata, korisnici preuzimaju malver koji krade lozinke, podatke iz pregledača, kripto novčanike i druge osetljive podatke.
Napadači potencijalne žrtve preko GitHub repozitorijuma i sajtova sa modifikacijama za igre navode da preuzmu aplikaciju koja se predstavlja kao Claude Opus 5 za desktop računare. Jedan od repozitorijuma koji su istraživači otkrili nudio je ZIP fajl veličine oko 101 MB pod nazivom ClaudeOpus5-desktop.zip.
Kada korisnik pokrene lažnu aplikaciju, ona u pozadini instalira RevStealer. Malver pokušava da izbegne bezbednosne alate i analizu, kao i da deo sistema u kojem se izvršava doda među izuzetke Microsoft Defendera.
RevStealer je napravljen prvenstveno za krađu podataka iz internet pregledača. Među njegovim metama su ekstenzije za kripto novčanike MetaMask, Phantom i Coinbase Wallet, kao i menadžeri lozinki Bitwarden, 1Password i LastPass.
Malver traži i podatke sačuvane u Windows Credential Manageru, više od 50 kripto novčanika, VPN i FTP kredencijale, podatke aplikacija za daljinski pristup i komunikaciju, sadržaj clipboarda, snimke ekrana i određene dokumente.
Ukradene podatke RevStealer šifruje i šalje napadačima preko HTTPS-a. Podaci se šalju u manjim grupama, umesto da se prethodno čuvaju u jednoj velikoj arhivi na zaraženom računaru, čime malver ostavlja manje tragova na sistemu.
RevStealer ima i rezervni način komunikacije sa napadačima. Ako njegov primarni komandno-kontrolni server prestane da bude dostupan, RevStealer može da dobije adresu alternativnog servera preko Polygon mreže. Napadači tako mogu da menjaju infrastrukturu bez pravljenja nove verzije malvera.
Istraživači upozoravaju da kampanja još jednom pokazuje rizik preuzimanja nezvaničnih aplikacija koje obećavaju besplatan pristup komercijalnim AI servisima.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



