





 Pratite nas preko RSS-a
Lažni čistač Windowsa krije trojanca
Vesti, 30.04.2019, 11:30 AM
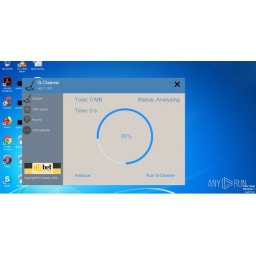
Bezbednosni istraživači otkrili su web sajt na kome se nudi alat za čišćenje Windows računara koji je ustvari samo maska za trojanca AZORult koji krade lozinke i informacije.
AZORult je trojanac koji kada se instalira pokušava da ukrade korisničke lozinke iz pregledača, lozinke FTP klijenata, novčanike sa kriptovalutom, fajlove i još mnogo toga.
Umesto spama, exploit alata ili pomoći drugih trojanaca, napadači su se odlučili da naprave lažni Windows program i prateći web sajt sa koga će distribuirati trojanca.
Prošlog meseca, istraživač Benkov otkrio je web sajt gcleaner[]info koji je reklamirao Windows alat za čišćenje “đubreta” (neželjenih fajlova) pod nazivom G-Cleaner ili Garbage Cleaner. Sajt je dobro urađen i izgleda kao i bilo koji drugi legitimni sajt koji promoviše neki program.
Prema onom što piše na sajtu, G-Cleaner ili Garbage Cleaner je Windows alat koji uklanja privremene fajlove, nefunkcionalne prečice i nepotrebne unose u Registru. Sve u svemu, alat se reklamira kao i svi drugi alati za optimizaciju sistema.
Na sajtu se tvrdi da “G-Cleaner štiti vašu privatnost. Čisti vašu istoriju pregledanja i privremene internet fajlove, omogućavajući vam da budete sigurniji korisnik interneta i manje podložni krađi identiteta."
Čak i kada preuzmete i pokrenete program, to izgleda kao i kad pokrenete bezbroj drugih PC čistača. Program tvrdi da će skenirati vaš računar i ukloniti nepotrebne fajlove.
Kada se program G-Cleaner instalira, on će preuzeti glavne komponente lažnog čistača PC-ja i sačuvaće ih u C:ProgramDataGarbage Cleaner ili C:ProgramDataG-Cleaner foldere u zavisnosti od verzije.
Zatim izvlači fajl u %Temp% folder i pokreće ga. Ovaj fajl je komponenta malvera koja će pokušati da ukrade lozinke, podatke, novčanike i druge informacije na računaru.
Malver zatim šalje komandno-kontrolnom serveru fajl pod nazivom Encrypted.zip koji sadrži prikupljene podatke sa računare žrtve.
Sajt je još uvek u funkciji. Nekoliko istraživača je upozorilo na ovaj sajt, a nekoliko antivirusnih programa je detektovalo fajl sa sajta kao maliciozan.
Ovaj sajt i malver koji se distribuira sa sajta pokazuju koliko je važno da korisnici ne preuzimaju programe sa interneta bez provere.
Korisnici treba da provere sajt pre preuzimanja i instaliranja programa da bi znali da li je sajt pouzdan. Čak i ako je tako, uvek možete proveriti preuzeti preuzeti fajl pre pokretanja.

Izdvojeno
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Pratite nas

Nagrade


Prijatelji



