





 Pratite nas preko RSS-a
Lažni generatori ključeva za Windows 8
Vesti, 28.11.2012, 07:27 AM
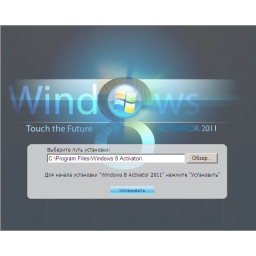
Bilo je samo pitanje vremena kada će sajber kriminalci početi da koriste interesovanje korisnika za novi Microsoftov operativni sistem Windows 8. To se i dogodilo, upozoravaju stručnjaci kompanije Trend Micro, koji su otkrili dva programa za generisanje ključeva za Windows 8.
Generatori ključeva se koriste za generisanje serijskih brojeva i za aktivaciju nelegalnih kopija komercijalnih programa.
Analiza je pokazala da su obe aplikacije maliciozne i da je reč o malicioznim programima ADW_SOLIMBA i JOKE_ARCHSMS.
Kada se pokrene, ADW_SOLIMBA prikazuje lažnu poruku informišući korisnika da treba da klikne na „OK“ kako bi preuzeo Windows 8 iz brauzera. JOKE_ARCHSMS je navodno Windows 8 aktivator. Kao i ADW_SOLIMBA, i JOKE_ARCHSMS takođe prikazuje slike pokušavajući da ubedi korisnika da može aktivirati Windows 8 kada pošalje SMS na određeni broj.
Jezik koji koriste lažni programi za aktivaciju Windows 8 je ruski.
Oni koji su odgovorni za ovu prevaru računaju na popularnost Windows 8 operativnog sistema i želju korisnika da isprobaju novi OS. Pojačano interesovanje korisnika za nove programe često se koristi u napadima. To se desilo i u slučajevima pojave malicioznih aplikacija kao što su Instagram, Bad Piggies, Angry Birds Space i drugim onda kada su proizvođači objavljivali ove aplikacije.
Sajber kriminalci odlično poznaju korisnike interneta. Zato budite oprezni, vodite računa šta preuzimate sa interneta kao i o tome sa kojih sajtova preuzimate određeni sadržaj. Ovo najverovatnije nisu jedini generatori ključeva za Windows 8 koji se mogu trenutno naći na internetu. Ne posećujte i ne preuzimajte bilo šta sa sajtova u čiju reputaciju niste sigurni. Na kraju, ako je jedan od razloga zbog kojih želite da isprobate Windows 8 bezbednost novog operativnog sistema, onda je besmisleno da rizikujete sa programima kao što su ova dva generatora ključeva.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



