





 Pratite nas preko RSS-a
Lažni oglasi na sajtovima korišćeni za širenje kripto-ransomwarea
Vesti, 21.04.2015, 07:00 AM
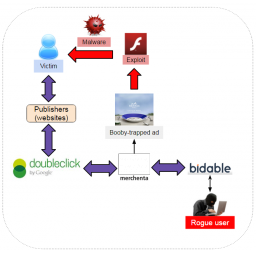
Googleova DoubleClick oglašivačka mreža mnogim sajtovima donosi prihod od oglasa, ali istovremeno ona može biti vektor napada za kriminalce koji pokušavaju da šire malvere. Neki čitaoci sajta Huffington Post tako su prošle nedelje postali žrtve malicioznih oglasa sa DoubleClick oglasne mreže, ali još jedan napad koji se desio u isto vreme možda je uspeo da dosegne do šireg auditorijuma. Stručnjaci iz kompanije Malwarebytes koji su primetili ove napade veruju da su oni delo jedne iste kriminalne grupe.
Reč je o oglasima koji su se prikazivali na nekoliko legitimnih web sajtova. Oglas koji se prikazivao na sajtu Huffington Posta bio je lažna reklama za Hugo Boss koja se takođe pojavila na nekoliko drugih velikih legitimnih sajtova. Cilj napada je bio pokušaj preuzimanje ransomwarea Cryptowall na računare posetilaca sajtova.
Drugi napad je došao do DoubleClick preko oglasne mreže Merchenta. Nije moguće proceniti koliko je ljudi bilo izloženo ovom napadu, ali je verovatno reč o velikom broju korisnika a moguće je da je malverom inficirano na hiljade računara.
Merchenta je distribuirala oglase preko DoubleClick mreže, preusmeravajući posetioce kompromitovanih sajtova na lokacije na kojima se nalazio exploit alat.
Merchenta isporučuje personalizovane oglase kako bi povećala prihod od njih prikazujući ih relevatnim korisnicima. Proces je baziran na anonimno prikupljenim podacima, koji se analiziraju u realnom vremenu.
Džerom Segura iz firme Malwarebytes kaže da je malvertajzing kampanja započela kada su sajber kriminalci, klijneti real-time bidding kompanije Bidable.com, uspeli da ubace u mrežu maliciozni oglas koji je došao do različitih legitimnih web sajtova preko Googleove DoubleClick mreže.
Segura, istraživač iz Malwarebytes Lab kaže da je u oba napada korišćen isti Flash exploit, i isti exploit alat. On napominje da u početku ovaj maliciozni SWF (Flash fajl) nije detektovao nijedan antivirus VirusTotala.
Malver koji je distribuirao ovaj exploit alat nije identifikovan, ali se pretpostavlja da je u pitanju Cyrptowall, jer je on i ranije distribuiran u malvertajzing kampanji u kojoj je je korišćen isti exploit alat.
Kod prevara sa malicioznim oglasima, napadači mreži obično šalju nemalicioznu verziju oglasa da bi on bio odobren, i zatim u poslednjem minutu šalju zamenu sa manjim izmenama, nadajući se da će proći proveru provajdera. Kada uspeju u tome, maliciozni oglas sa punim odobrenjem bude pušten drugim oglasnim mrežama, a posledica toga može biti da stotine legitimnih sajtova prikazuju oglase koji mogu inficirati računare posetilaca malverima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



