





 Pratite nas preko RSS-a
Lažno ažuriranje za Flash player nudi paket sumnjivih ekstenzija
Vesti, 18.10.2013, 09:06 AM
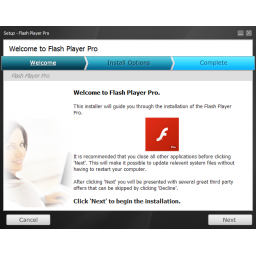
Mnogo puta smo vas upozoravali na lažna ažuriranja za Flash player, a pred vama je još jedno takvo upozorenje.
Stručnjaci ThreatTrack Security otkrili su sajt Updatedflashplayer(dot)com na kome se korisnici upućuju da ažuriraju program na “verziju 11.9.900.117”, jer je navodno verzija Flash player-a koju korisite ranjiva i može biti iskorišćena za napade na računar. Istraživači su posetili pomenuti sajt koristeći Firefox.
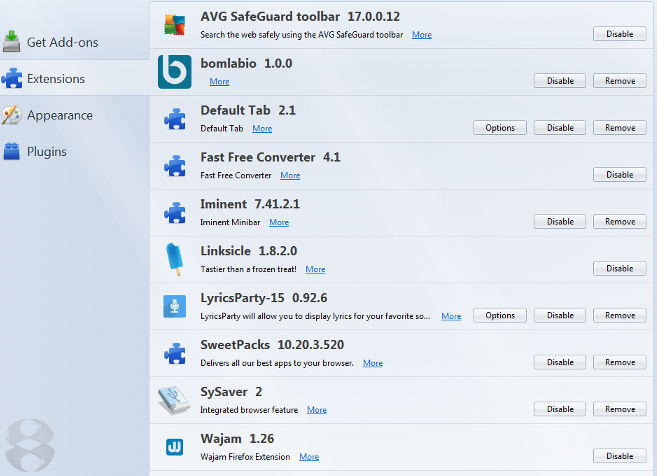
Ako prihvatite da preuzmete i instalirate navedenu verziju Flash player-a, biće vam ponuđeni i drugi programi, čiju instalaciju možete odbiti klikom na dugme “Decline”. Oni koji odluče da ipak kliknu na „Next“instaliraće tako ekstenzije za Firefox - Bomblabio, Default Tab, Fast Free Converter, Iminent, Linksicle, LyricalPartySweetPacks, SySaver, Wajam, AVG safeguard toolbar. Neke verzije ovih ekstenzija Firefox je već blokirao.
Antivirusi koje koristi VirusTotal, trenutno njih 12 od 47, detektuju ovaj instaler kao adware, PUP (potentially unwanted program)ili kao Trojanca.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



