





 Pratite nas preko RSS-a
Lozinka kontrolnog sistema londonske železničke stanice otkrivena u emisiji BBC-ja
Vesti, 04.05.2015, 00:00 AM
Najslabija karika u informatičkoj bezbednosti i dalje su ljudi što dokazuje i sledeća vest.
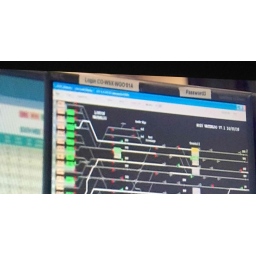
Jedna od najprometnijih železničkih stanica u Londonu Waterloo nepažnjom je otkrila svoju lozinku za jedan od sistema u kontrolnom centru i to u emisiji koji je emitovao BBC.
Korisničko ime i lozinka nalazili su se odštampani na papirićima koji su bili zalepljeni na monitoru centralnog upravljačkog računara stanice koji je snimljen u emisiji koja je prikazana prošle nedelje, u sredu uveče, na BBC-ju.
Ali ovi podaci koji bi trebalo da budu poverljivi nisu bili vidljivi gledaocima BBC-ja na nekoliko sekundi, već čitavih 44 minuta.
Emisiju je zatim bilo moguće pogledati i na YouTubeu, ali je kasnije uklonjena zbog ovog gafa.
U emisiji se govorilo o problemima britanske železničke mreže, a voditelji emisije Nik Hjuer i Margaret Mauntford nalazili su se u kontrolnom centru stanice u kome su se osetljivi podaci nalazili zalepljeni na monitoru uređaja.
Lozinke bi trebalo da zaštite uređaje, ali one gube smisao ako se kao u ovom slučaju lozinka odštampana na papiru stavi kao podsetnik na vrh uređaja koga bi trebalo da štiti.
Da stvari budu gore, ne samo da lozinka koja je poverljivi podatak nije trebalo da se pojavi u televizijskoj emisiji, već “Password3” je jedno od najgorih rešenja pri izboru lozinki. A to je bila lozinka koju su videli gledaoci BBC-ja.
Ovo nije prvi slučaj da se neka lozinka pojavi u jednoj televizijskoj emisiji. Nešto slično se dogodilo i timu koji je bio zadužen za bezbednost na Svetskom prvenstvu u fudbalu 2014, ali i francuskoj televizijskoj mreži TV5 Monde o čemu smo nedavno pisali.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



